ルール:
- マークダウン構造を保護する。
- URLやコードを翻訳しない。
- 追加のコメントなしで翻訳された内容を返す。
阿珏Blog十周年活動が無事に終了しました。
今年の参加者は私の予想を超えていました。活動期間中、群グループで手がかりやヒントを交換し、多くの人々が無事に最終的な報酬を手に入れました。2年前から計画を立てていたものが本当に誰かが真剣に遊んで終わったことに、とても嬉しいです、AIのサポートがあったとはいえ。
もしまだ遊んだことがない場合は、まず活動原文 を見てください。これはすべての答えを直接公開し、以下は完全なストーリーです。ゲーム中にはあなたの認識を覆すような多くの知識内容があります。
全体フロー
拆弾専門家 → エントリーポート → ブラックアウト画像の調整 → ログインとキャプチャー → 偽Cloudflareページ → PDFにZIPを隠す → GalGame対話で手がかりを見つける → 数字を推測 → 二次元コードをスキャン → 異なるものを見つける → 明暗モードのアルバム → パズル → 保险庫。
第0関:拆弾専門家
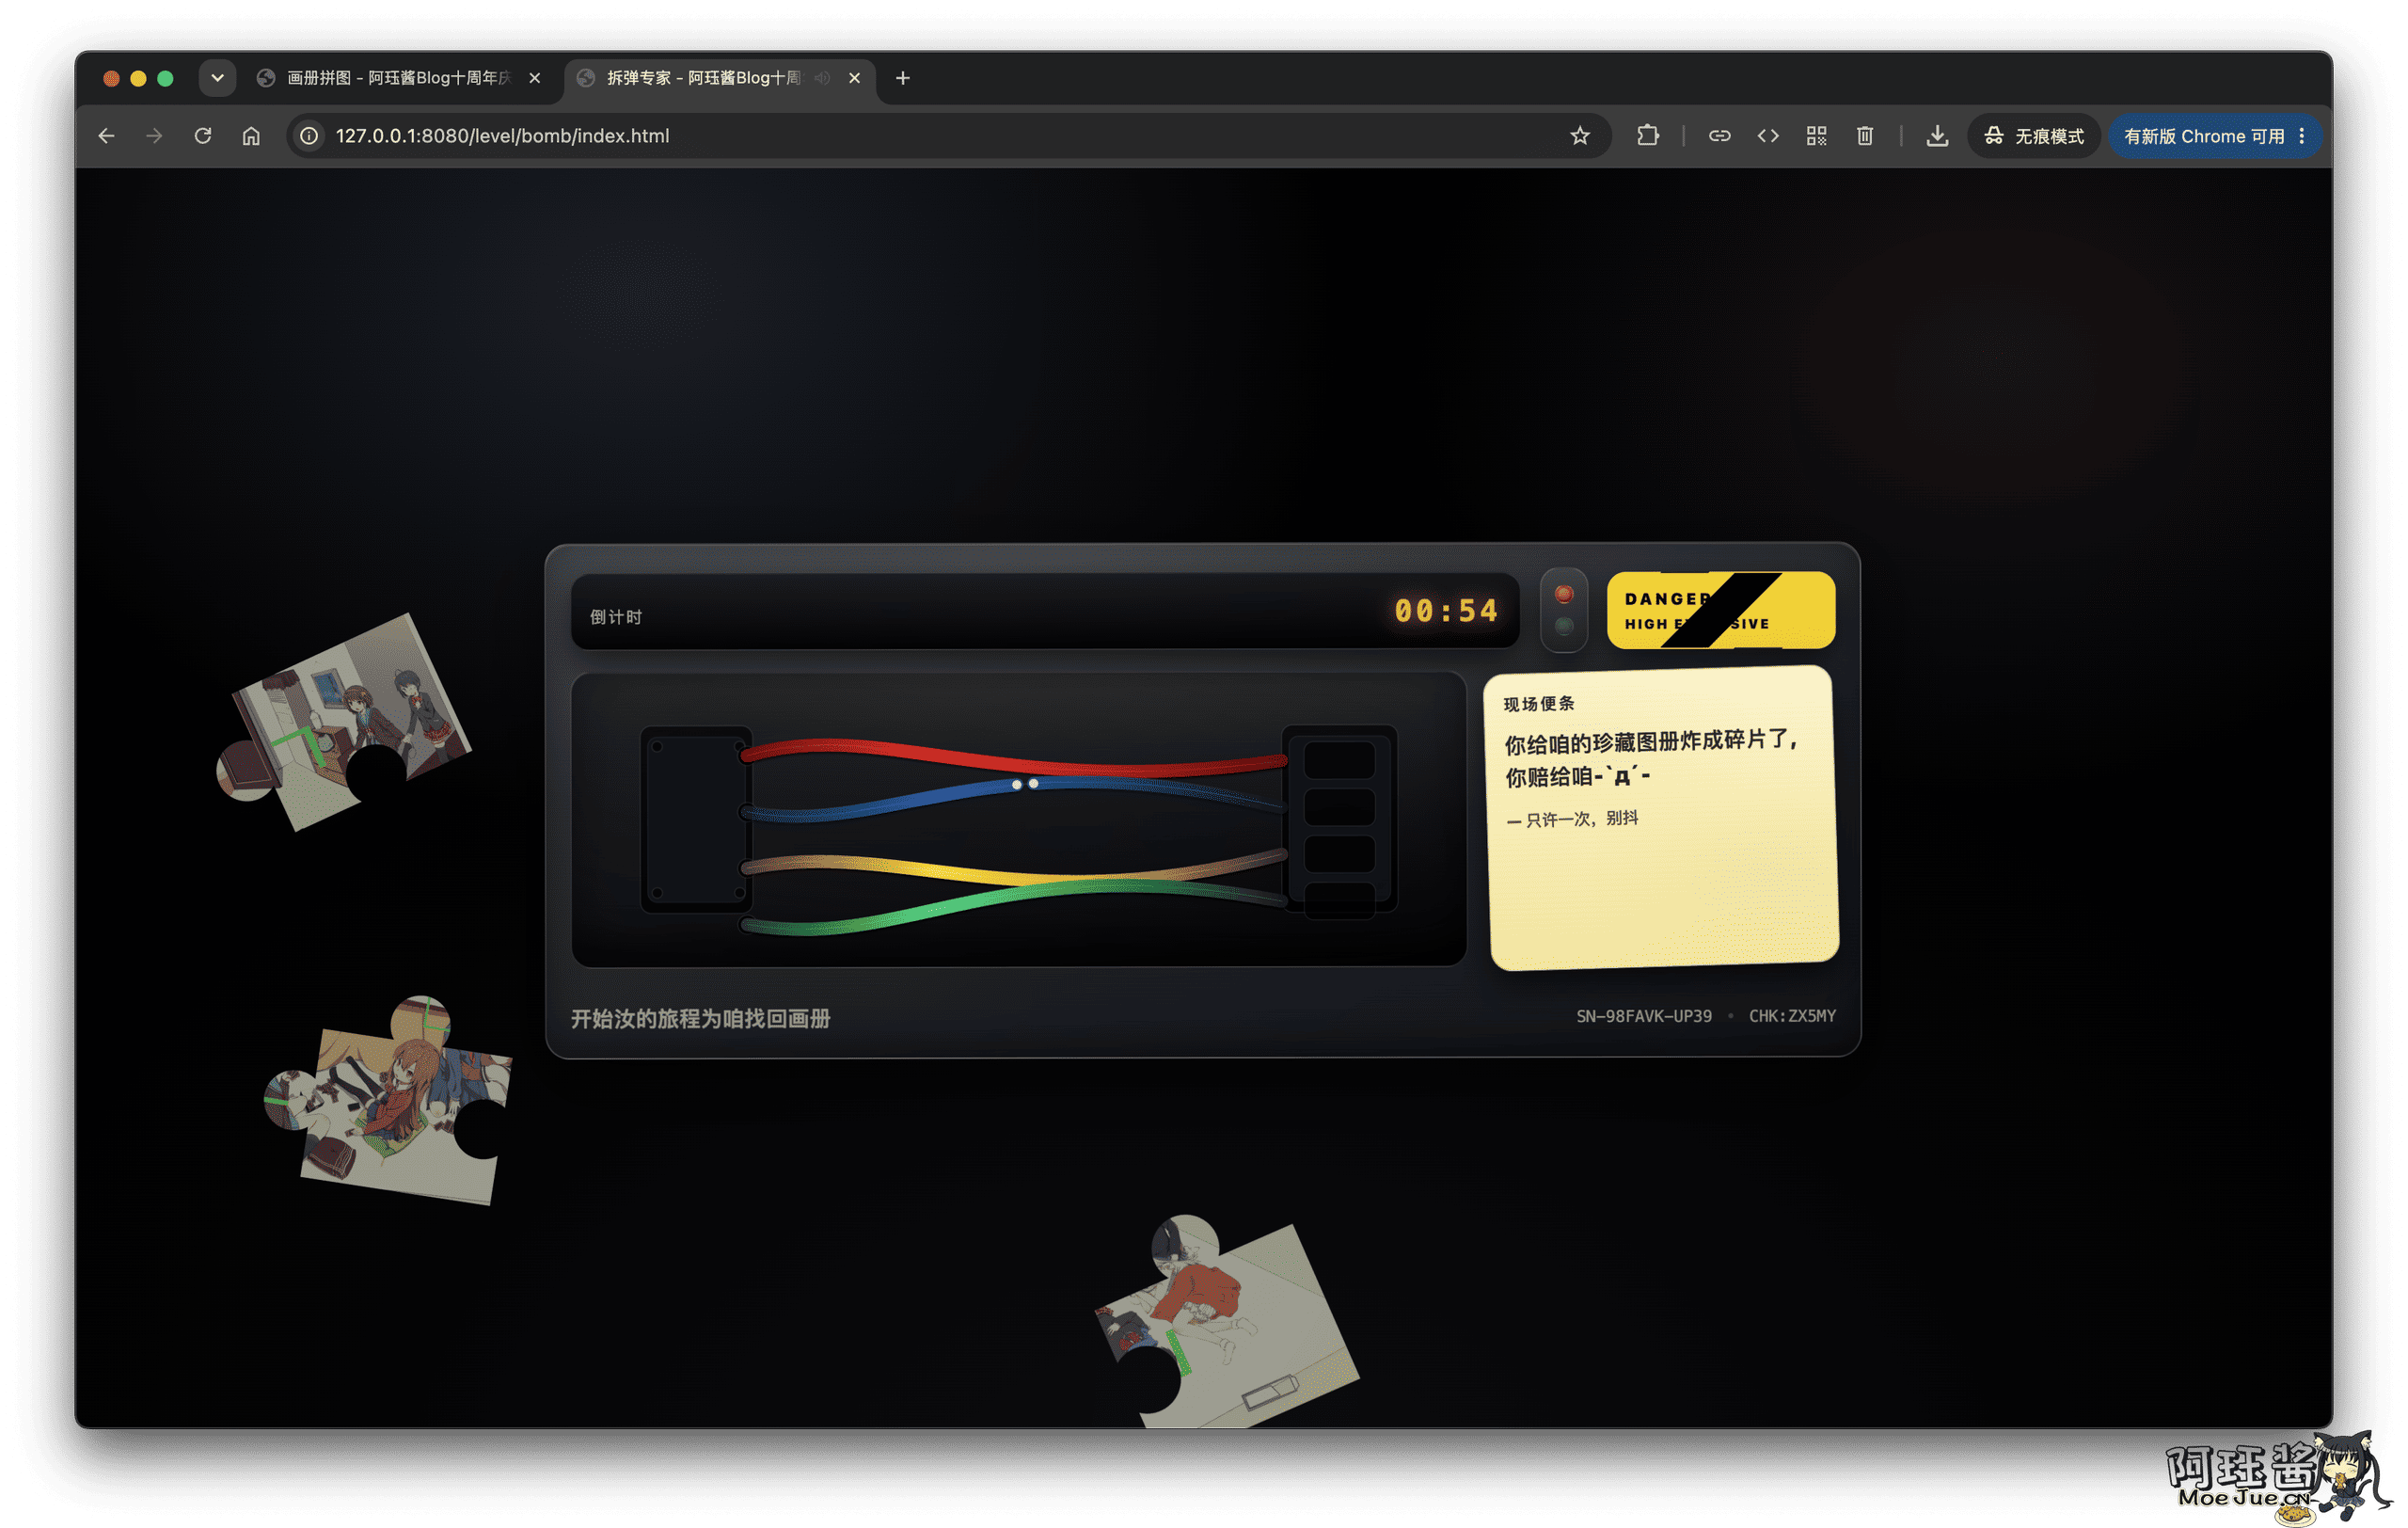
最初の関節は小さな前菜です。ページには4本の異なる色の線とカウントダウンがあり、どの一本を切るかを慎重に判断するように見えます。
しかし、正しい答えはありません。どの一本を切っても爆発します。爆発後、ページは貴重なアルバムが粉々になったことを示し、片付けるよう指示します。
次にやるべきことは明確です:支線タスクを引き出し、後のエンディングで散らばったパズルのピースを見つけることです。
したがって、4本の線に時間を割く必要はありません。爆発効果を見るために一本を切るだけで十分です。
第1関:活動ウェルカムエントリーページ
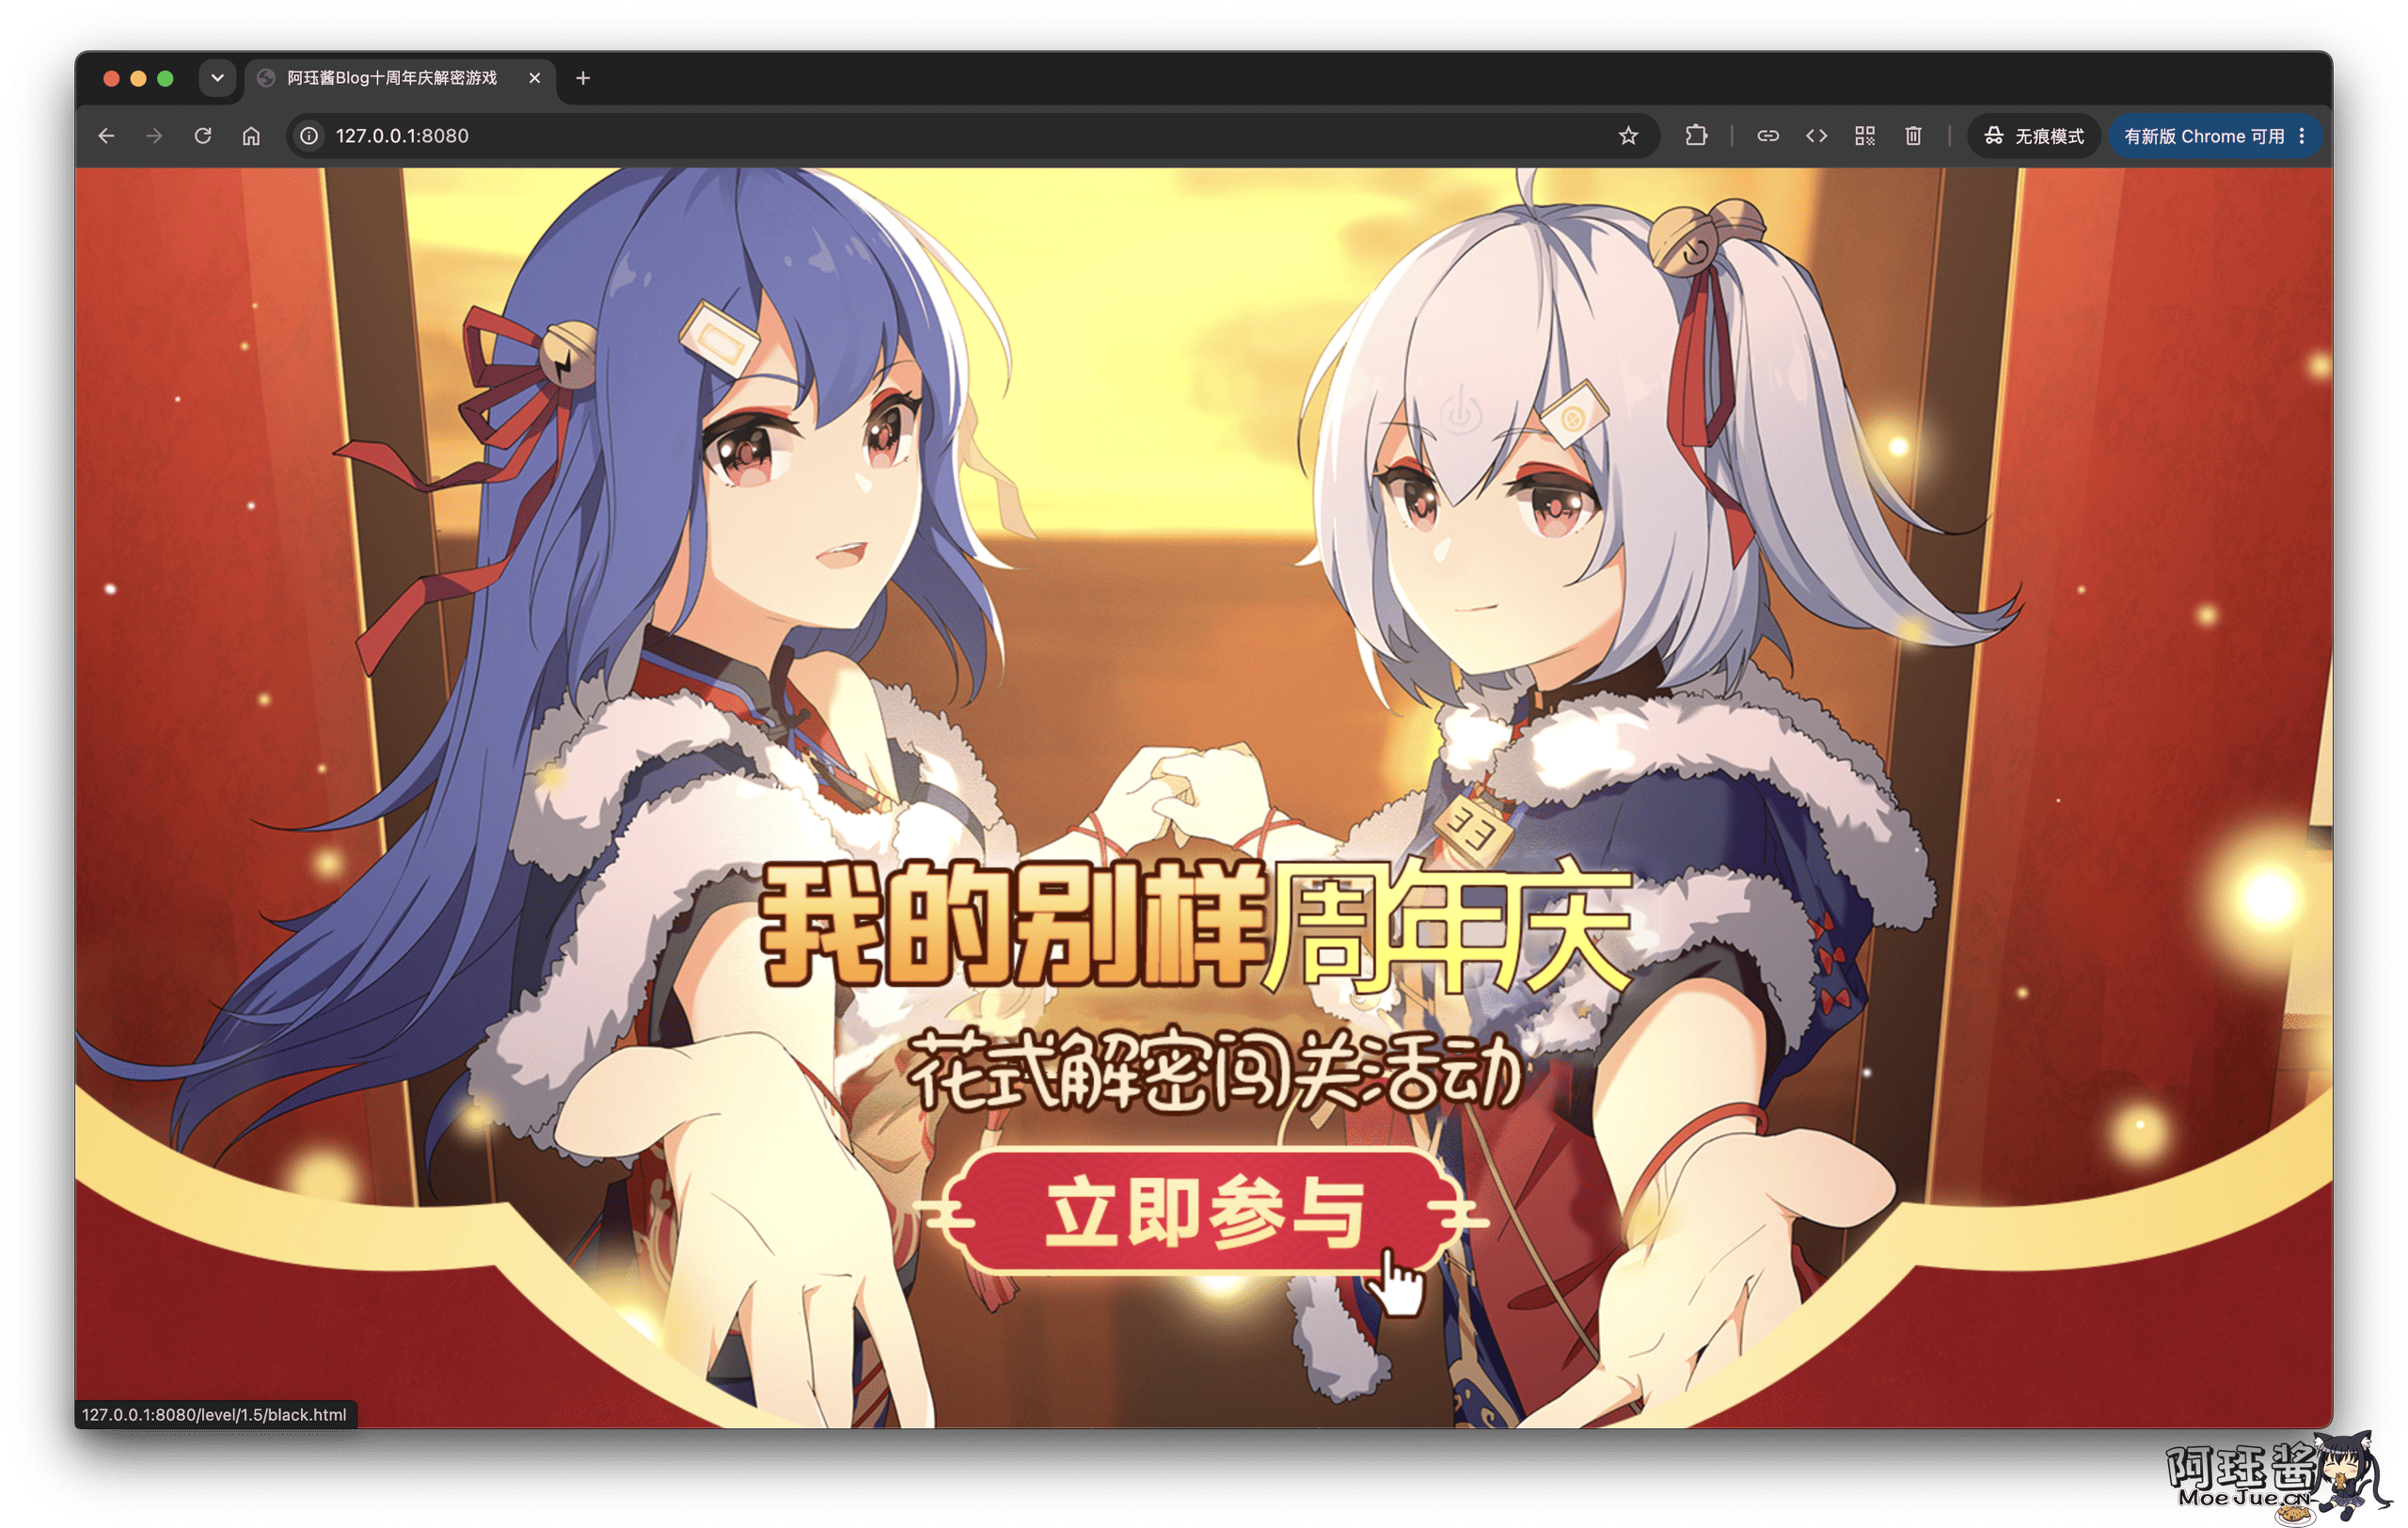
公式エントリーページに到着すると、画面中央の「今すぐ参加」ボタンは普通のジャンプボタンではなく、画像のホットスポットを通じて実現されています。手形の光標が見えたら、その位置を直接クリックすると次のエンディングに進みます。このエンディングは観察力を試し、HTML画像のホットスポット機能を少し使っています。
クリックすると、ページがまず黒くなり、次にロードが停止しているように見えるページにジャンプします。このブラックアウトはロード失敗ではなく、少し待つと問題が解決します。
第1.5関:ブラックアウト中のロード
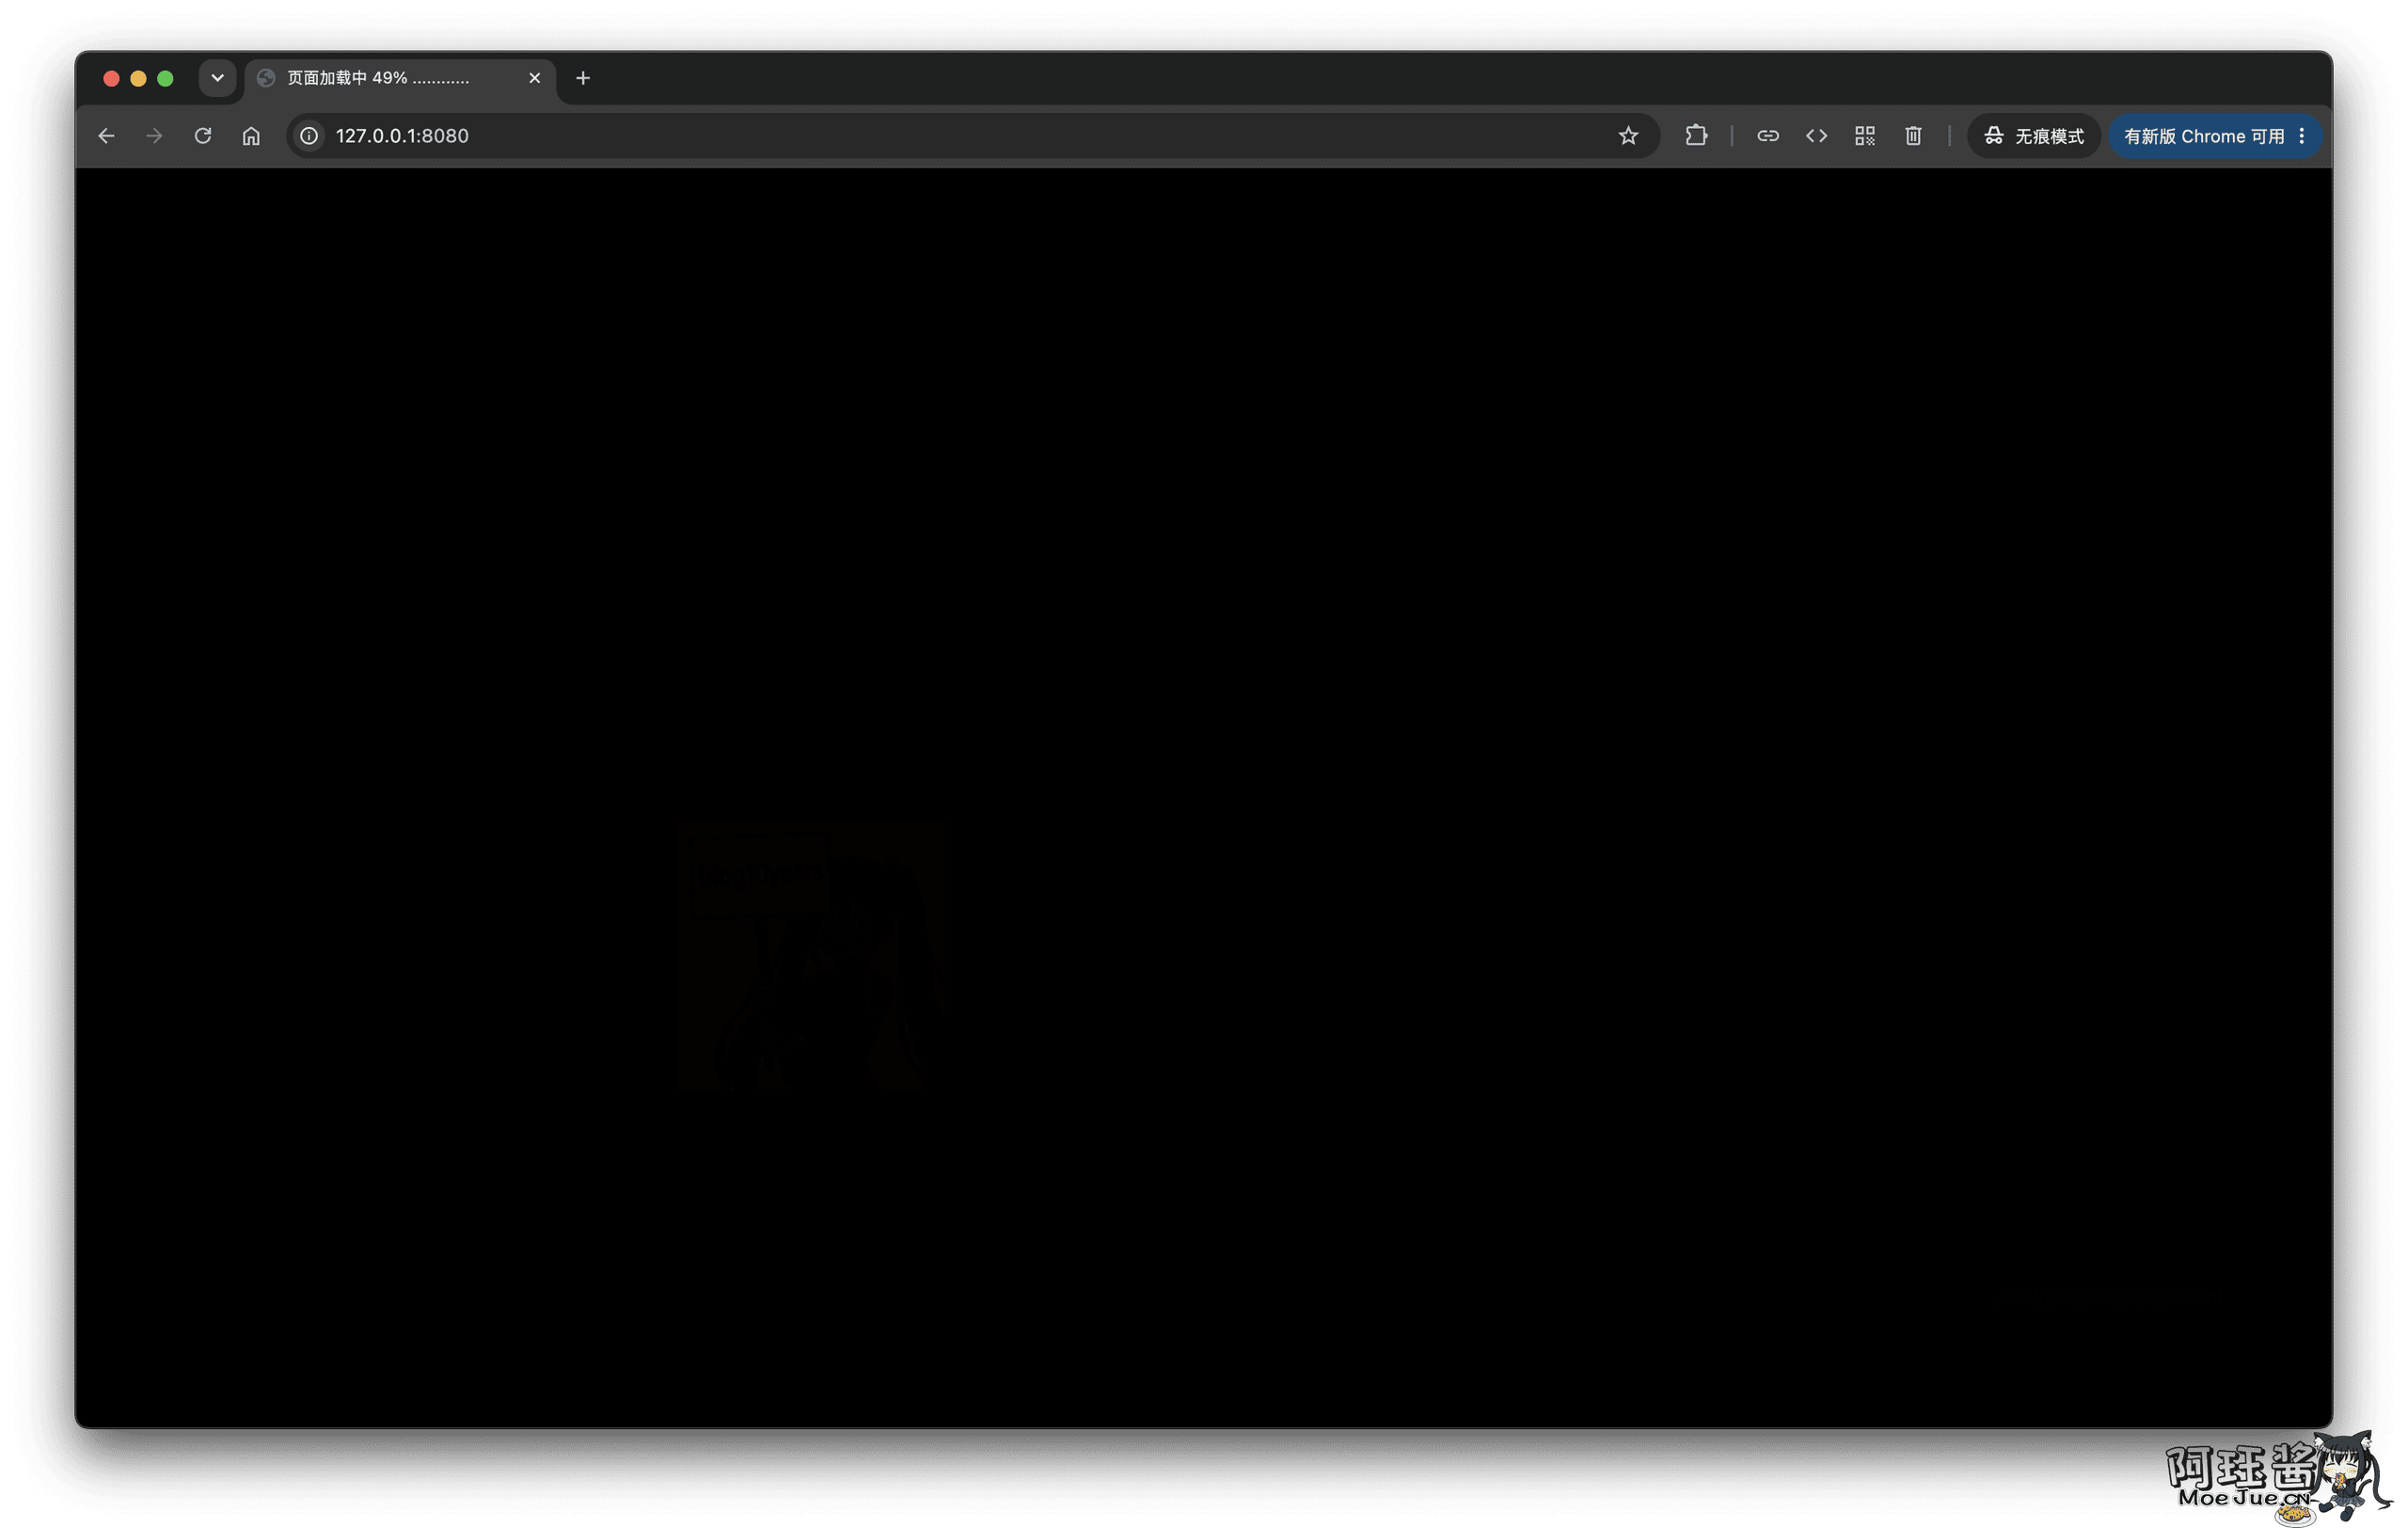
ページはほぼ完全に黒いです。複雑なソースコードを確認する必要はありません。ページのスクリーンショットを画像エディタに投入し、露出、影、コントラストを調整するだけで十分です。目的も明確で、画像の処理、露出の調整、低コントラスト情報の観察力を試すだけです。
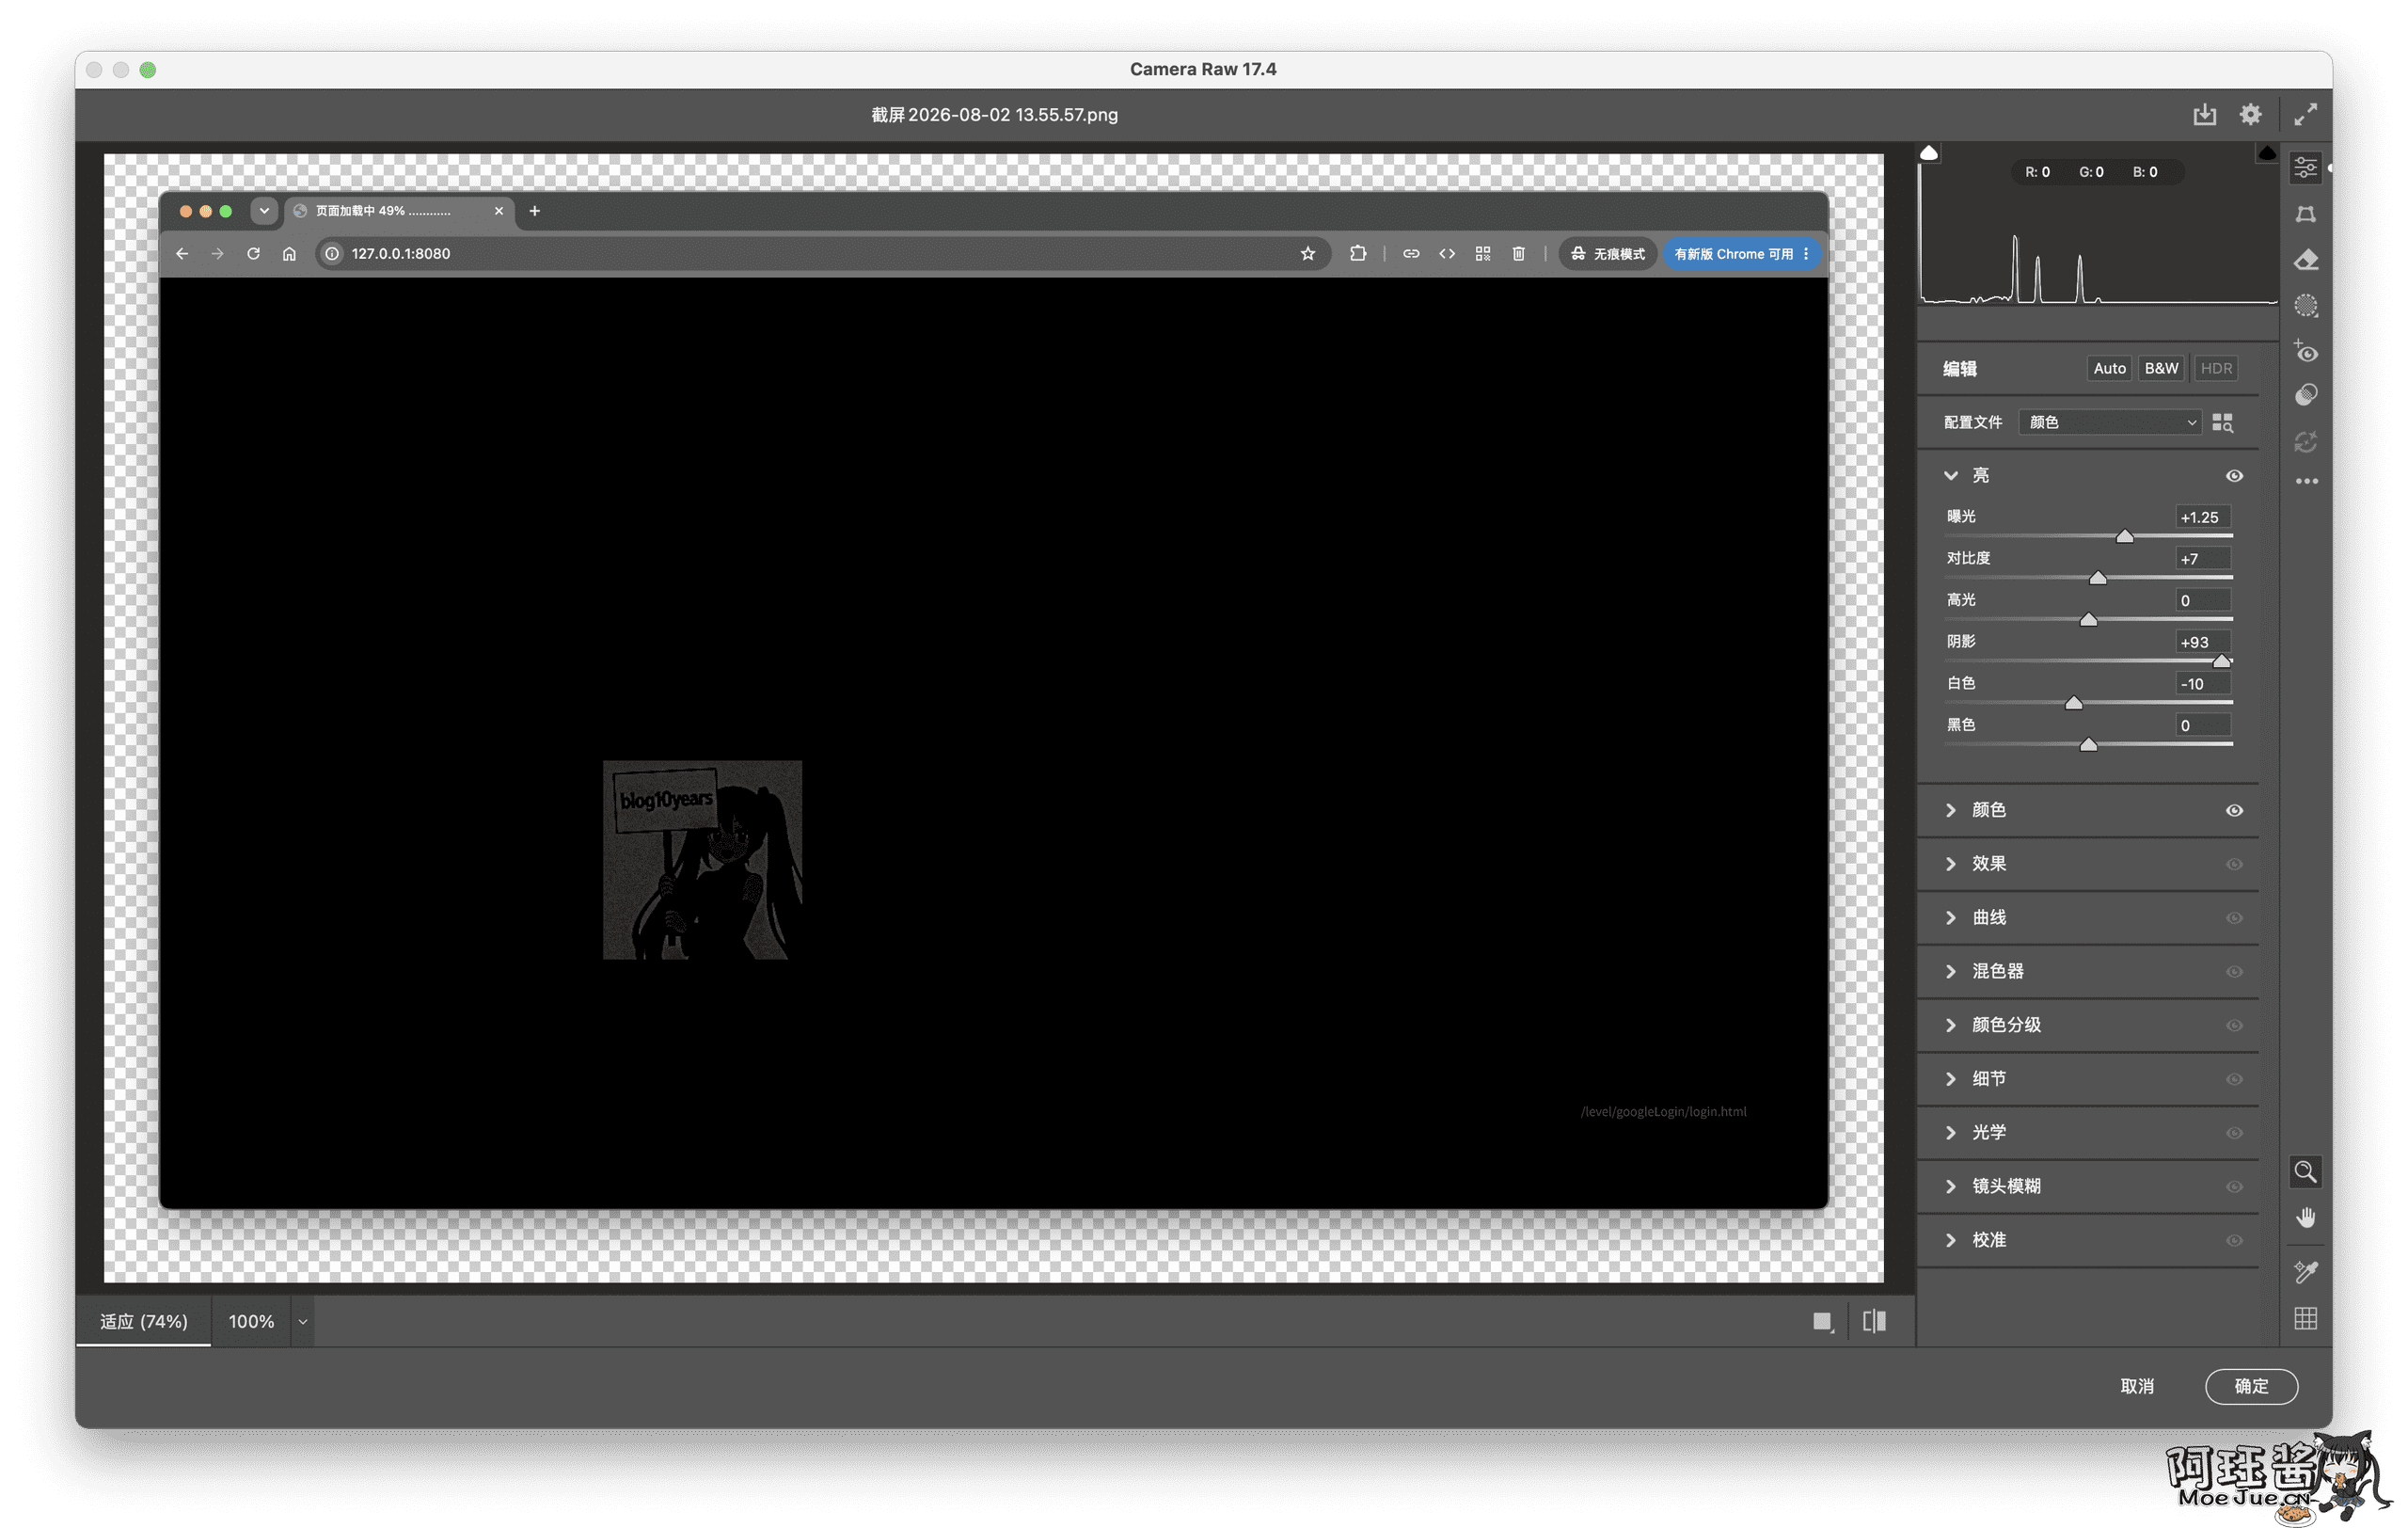
明るくすると、2つの重要な情報が見えます:
- 開催コード:
blog10years - 次のエンディング:
/level/googleLogin/login.html
第2関:ログインページ
ログインページにはユーザー名、パスワード、招待コードが必要です。ユーザー名は自分で入力できますが、招待コードは前のエンディングで見つけた blog10years です。
本当に厄介なのはパスワードです。開発者ツールを開き、Consoleで buildLoginHash 処理が既に定義されていることを確認します。直接呼び出すだけでよいです:
buildLoginHash("阿珏", "blog10years")
ユーザー名が変更された場合は、処理内のユーザー名も変更してください。HMAC-SHA256文字列として返される処理をコピーし、パスワードとして使用します。パスワードを手動で計算する必要はありません。
ログイン前にキャプチャーを完了する必要があります。正しいを選択すると本当にログインできます。
このエンディングは、ソースコードを確認する習慣や開発者ツールの使用を試しています。パスワードは長い暗号化テキストのように見えますが、ページは生成方法を目の前で提供しています。
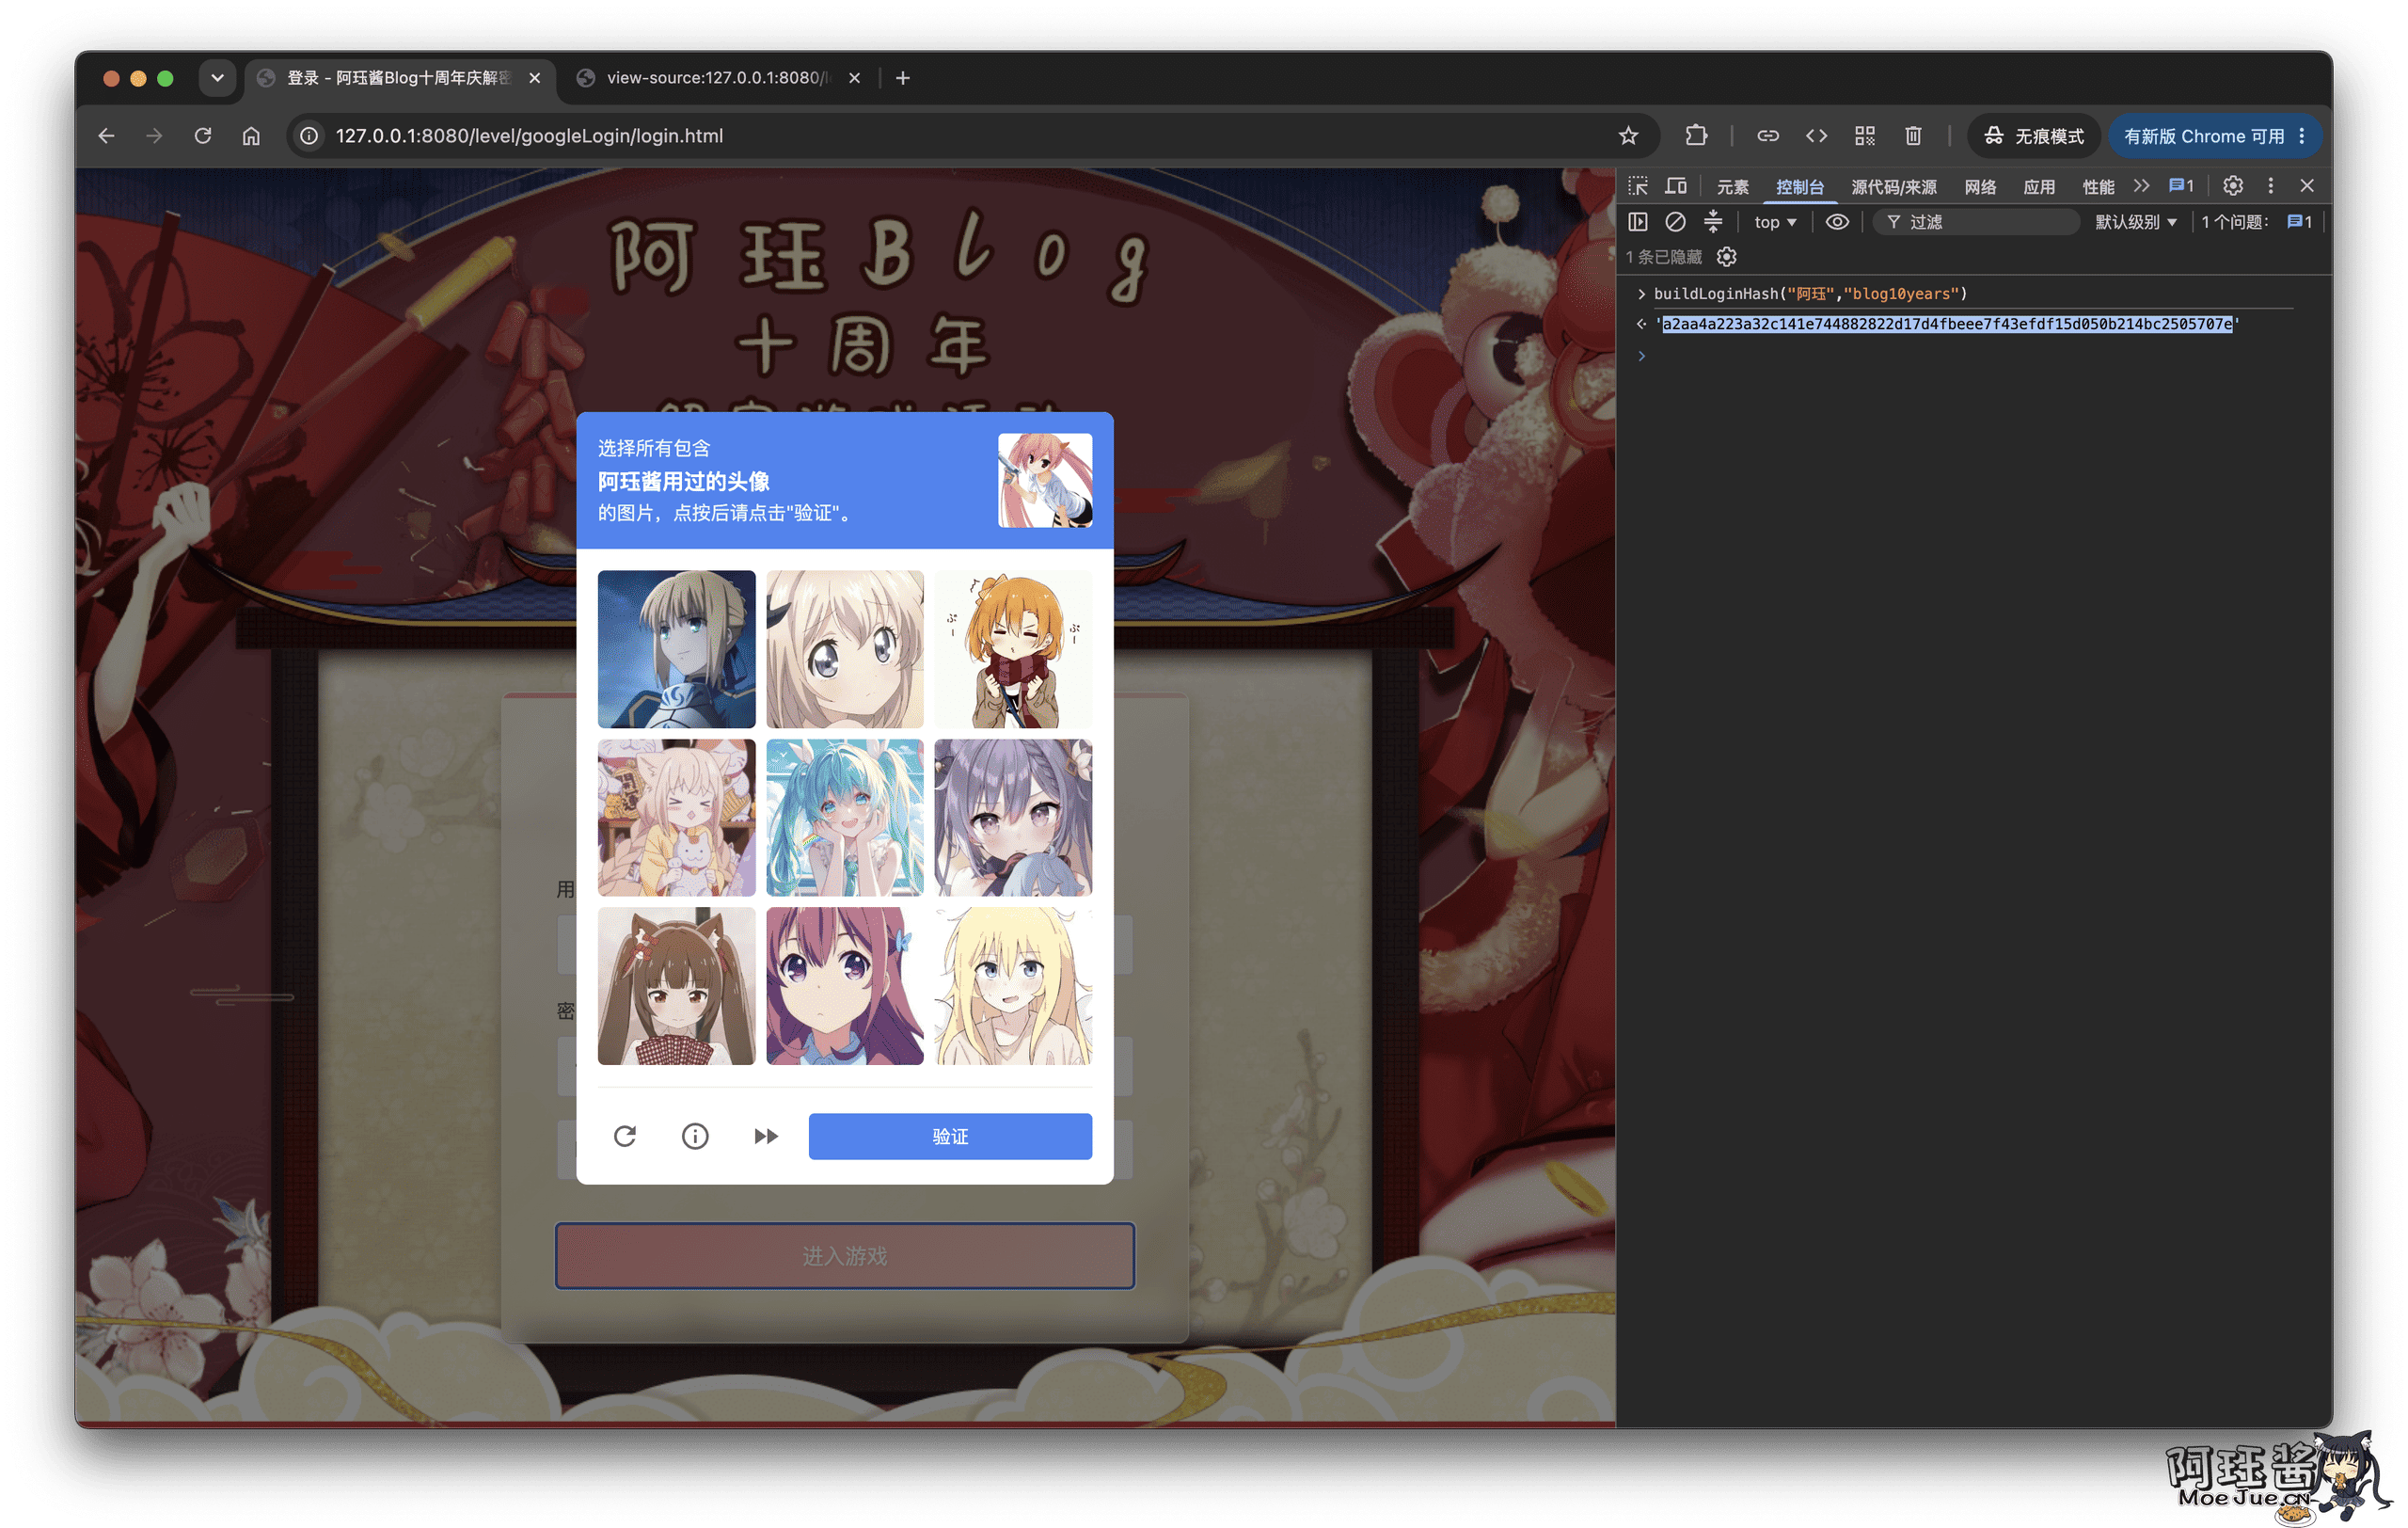
ps:阿珏酱が使ったアイコンはこの数年で何度も明かされてきました。
ここに後で使われる動的な手がかりが隠されています:ログイン時にブラウザの指紋が生成され、2桁の数字が保存されます。それが直接答えとして表示されるわけではありませんが、最終的な保险庫のパスワードに参加します。
ps:後で簡略化され、URLジャンプに直接含まれます。
第2.5関:偽Cloudflareエラーページ
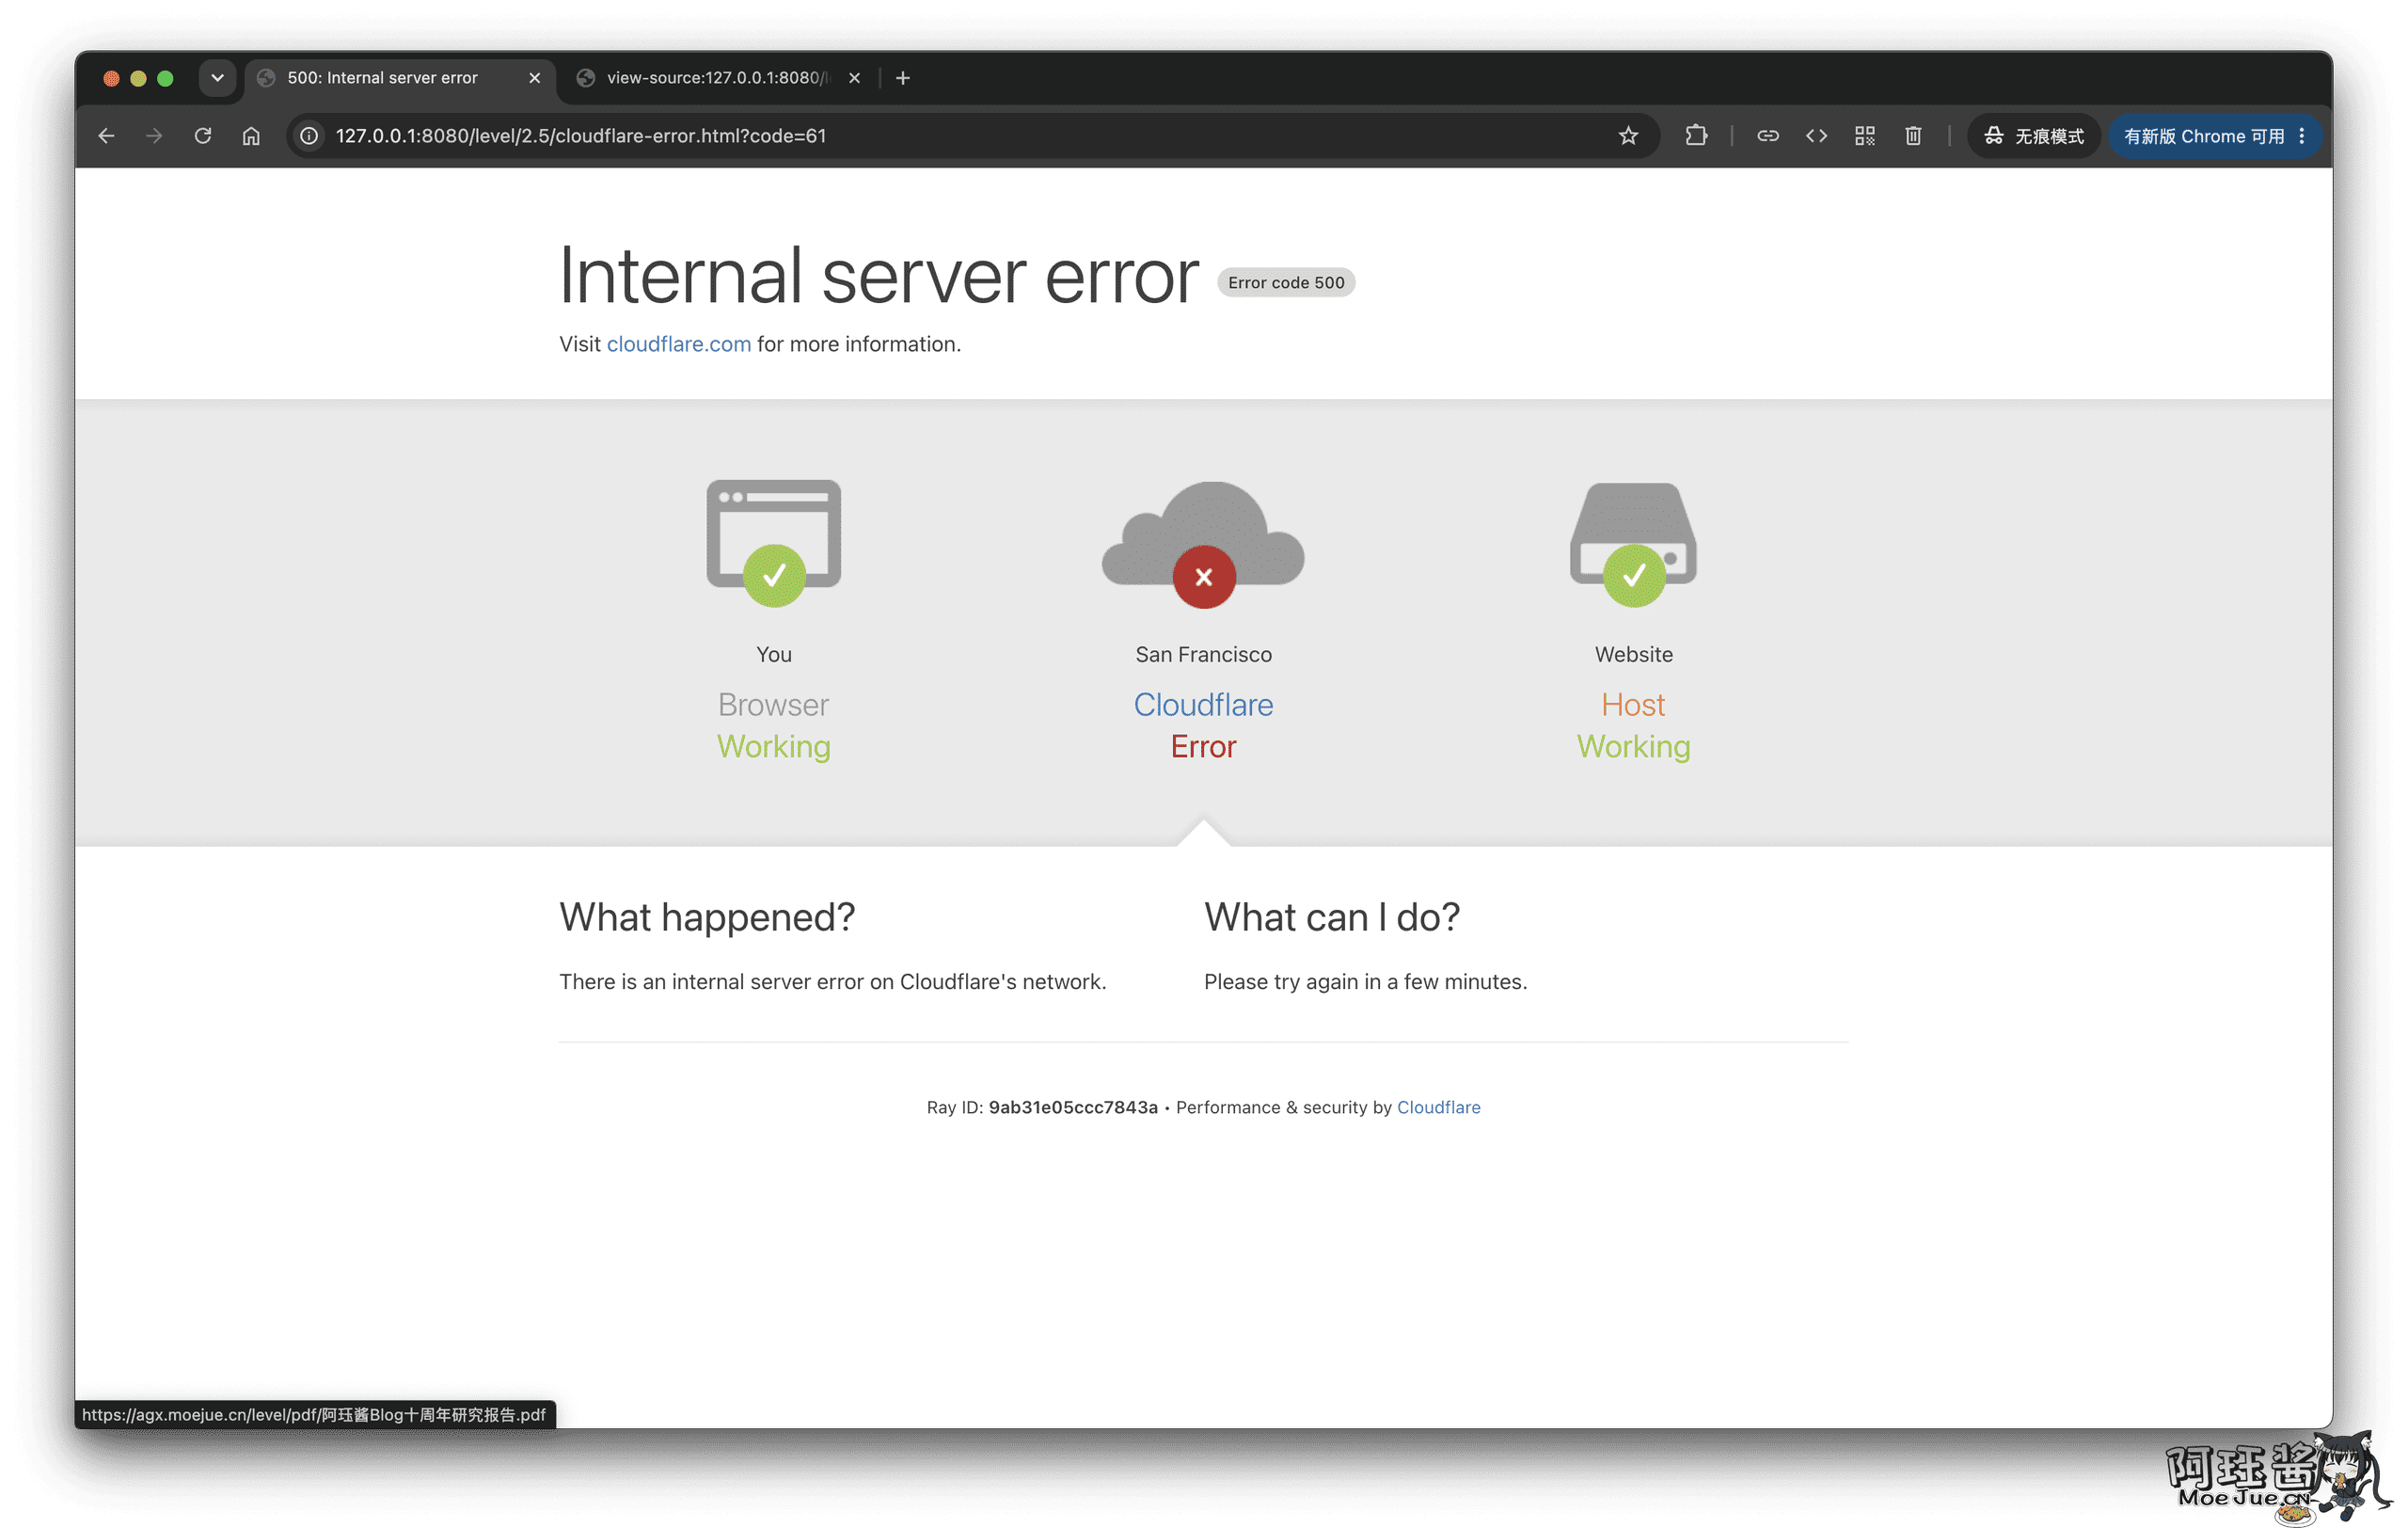
ログイン成功後、Cloudflareに似た500エラーページに移動します。多くの人々はエラーページを見てすぐに閉じますが、実際にはHostリンクが唯一の手がかりです。
マウスをHostに移動したり、ソースコードを確認したりすると、実際には以下にリンクしています:
https://AGX.MoeJue.cn/level/pdf/阿珏酱Blog十周年研究报告.pdf
このページ自体は壊れていません。ただ、意図的にエラーページの外観を装っているだけです。
第3関:PDFにZIPを隠す
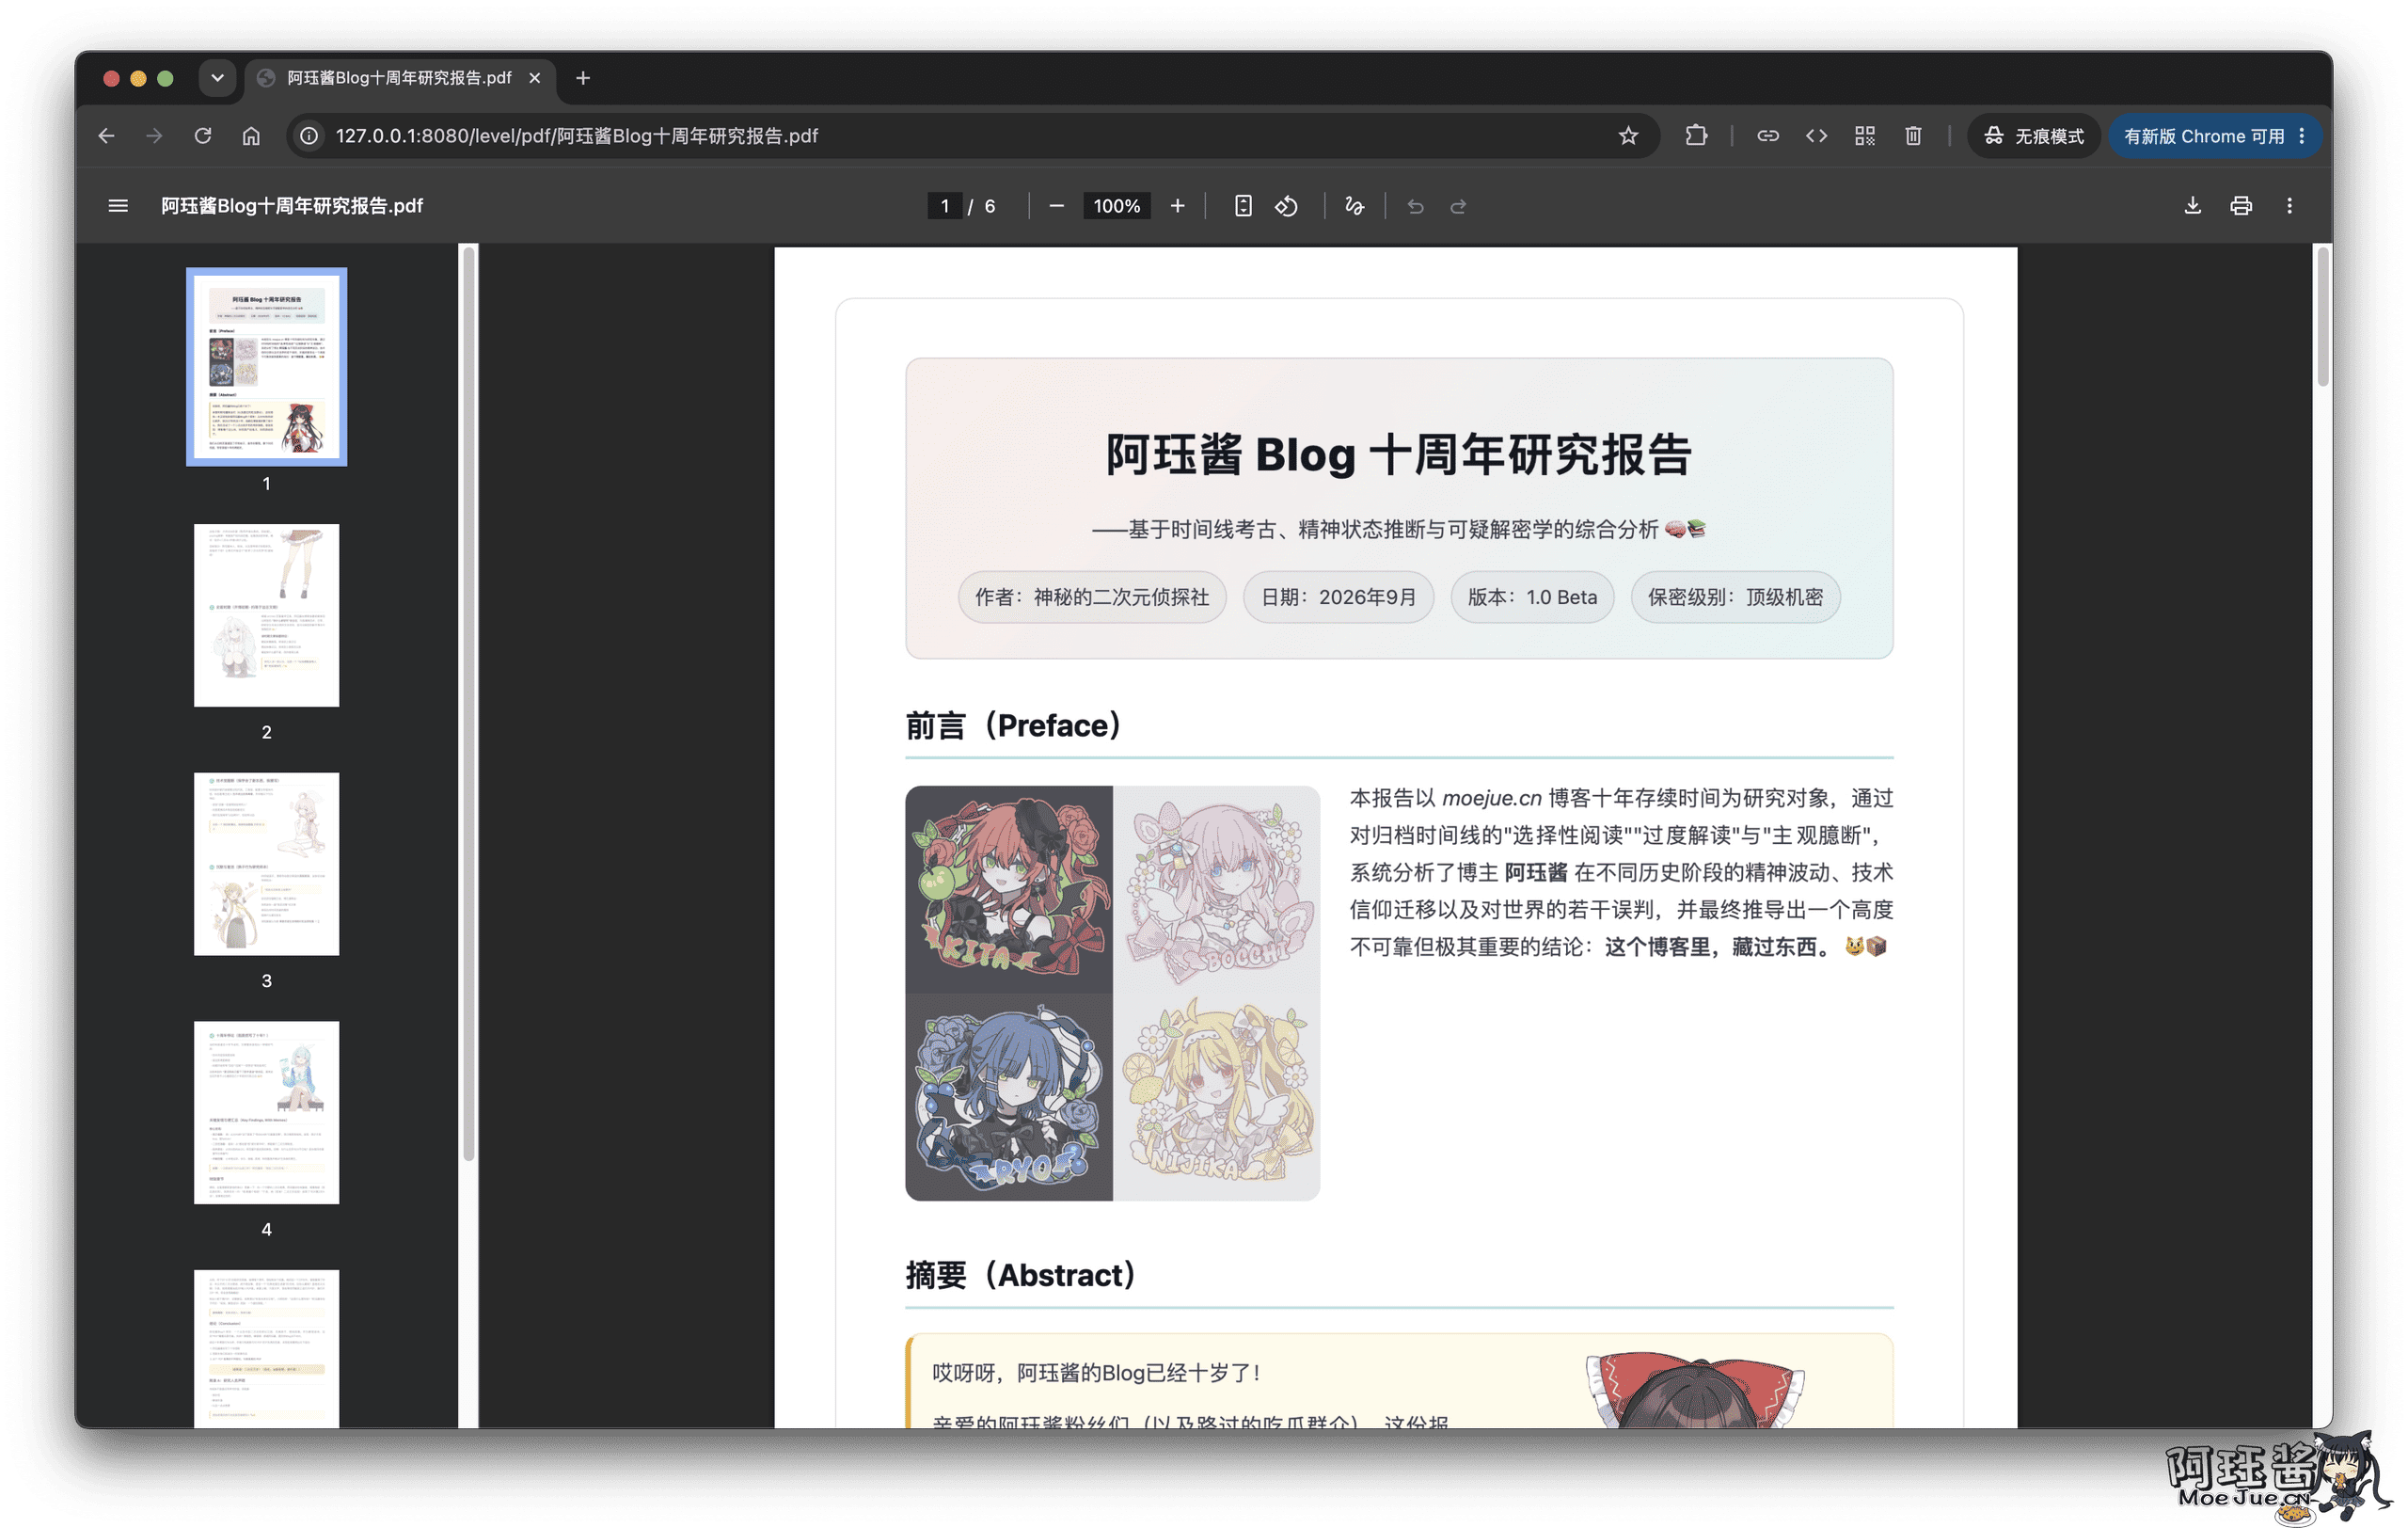
このファイルは正常なPDFの後にZIP圧縮パッケージが接続されているため、PDFリーダーで開けるだけでなく、解凍ソフトウェアでも認識できます。このエンディングはファイル形式や圧縮パッケージの基本的な理解を試し、軽量なファイル証拠取扱いとしても機能します。
7-Zip、WinRAR、またはシステムの解凍ツールを使用してPDFを試験的に開くと、隠されたファイルが見えます。
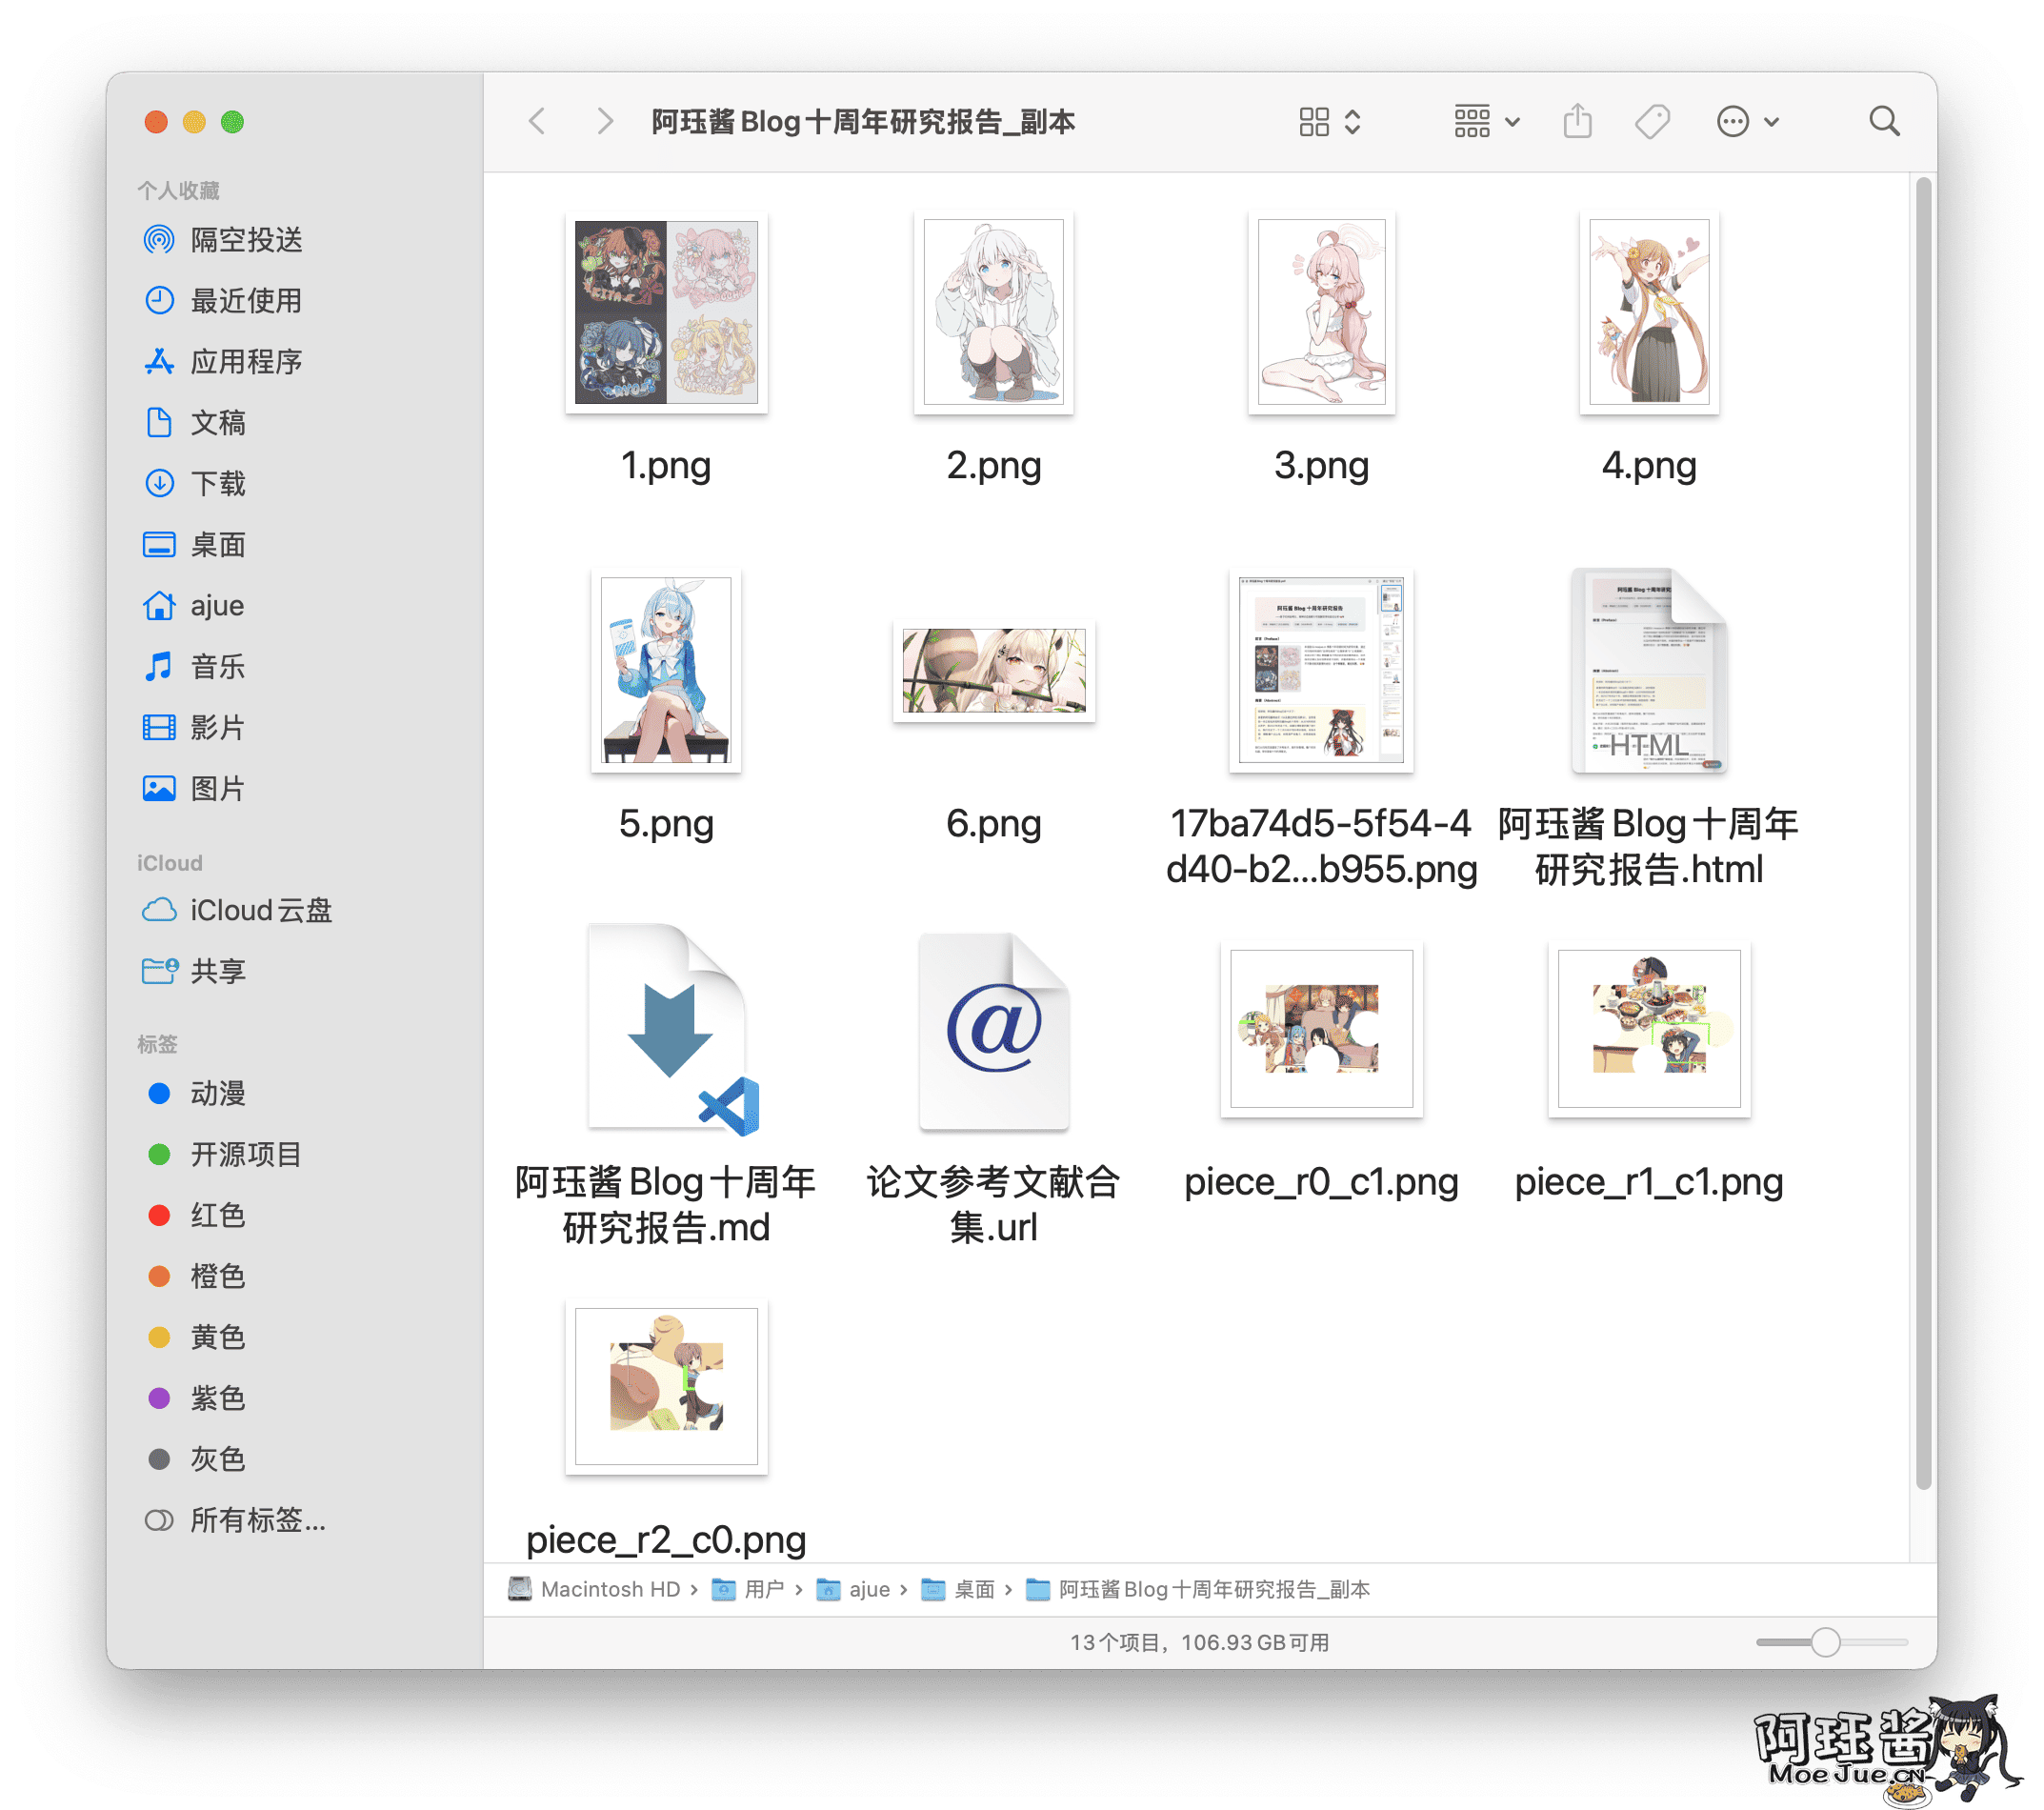
圧縮パッケージにはいくつかのパズルのピースとURLショートカットがあります。.urlファイルを開き、内部のアドレスは以下の通りです:
https://agx.moejue.cn/level/three/start.html
これは第三エンディングのエントリーポートです。PDF内の研究報告書自体も意図的に真面目で少し風刺的なものに作られており、「このPDFがあなたに疑われるなら、それは本当にPDF」というようなヒントが含まれています。
第3関:GalGame
年齢確認は異なるシナリオや画像に進むためのものですが、本当に重要なのは後の対話内容です。このエンディングの対話は長く、多くの役に立たない日常的な会話が混ざっていますので、簡単にスキップしてしまいがちです。
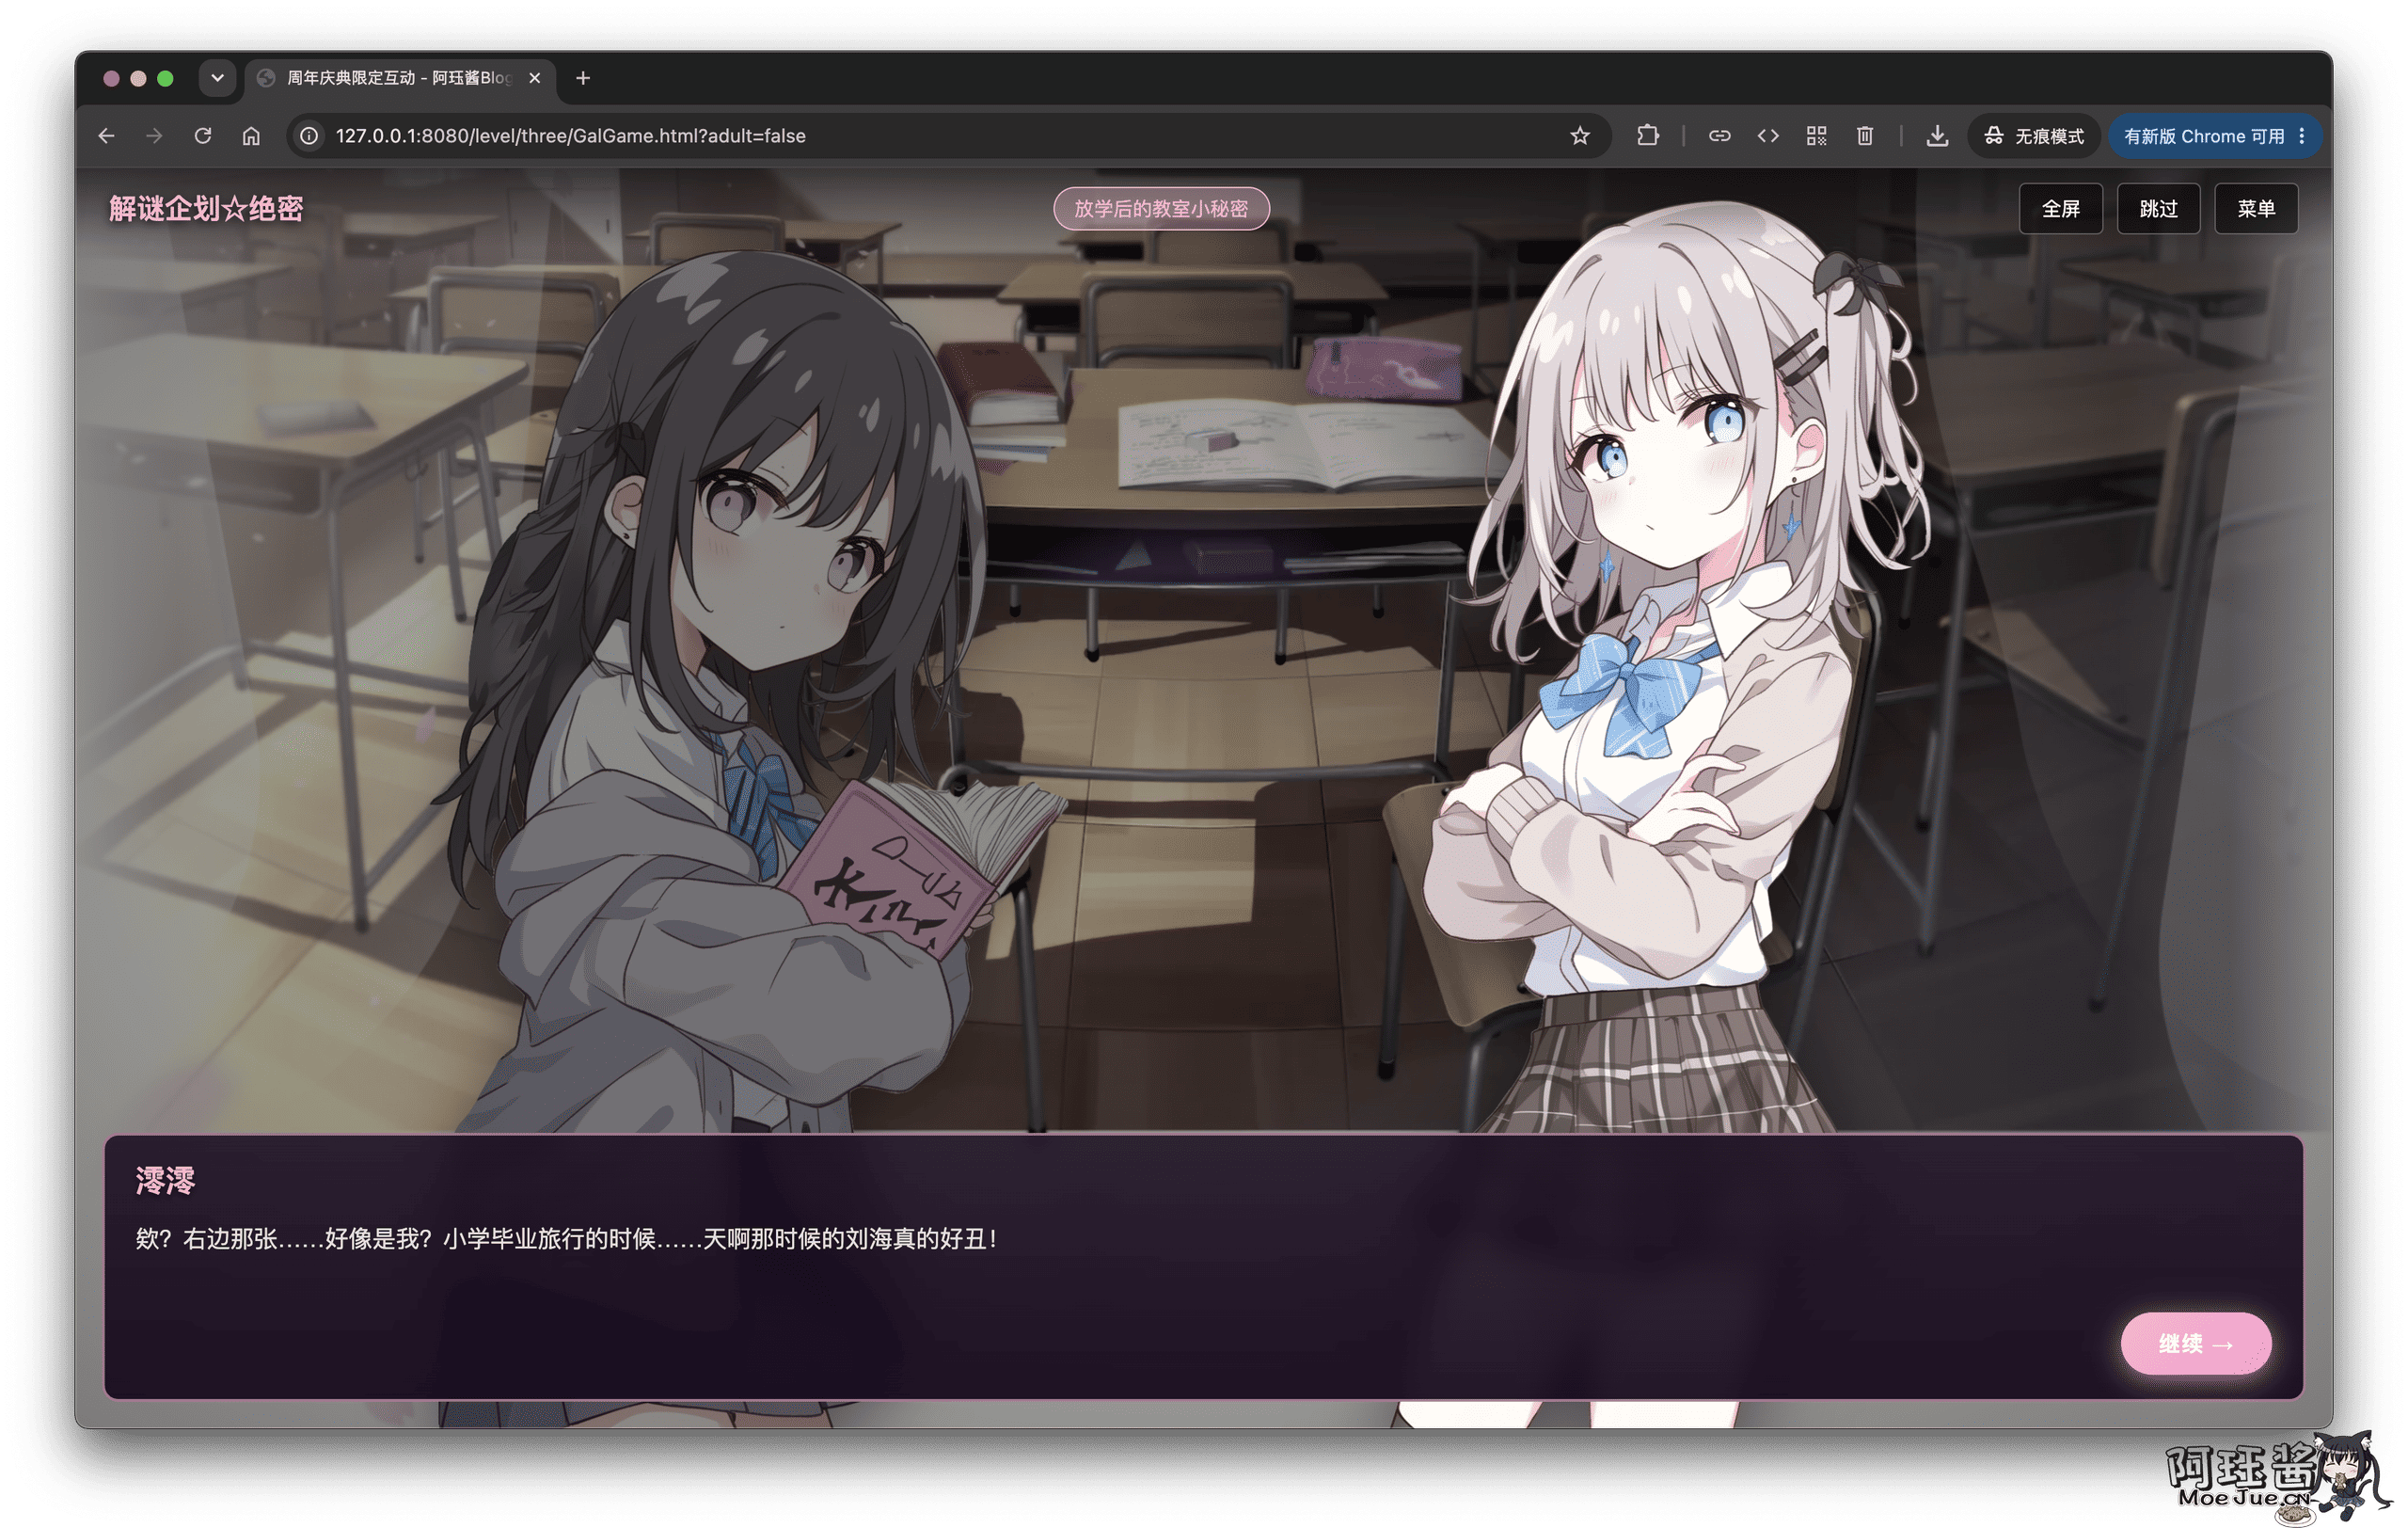
対話を完全に読むことをお勧めします。以下のような明確なヒントが含まれています:
md5と2枚の見た目が異なる写真が、後の異なるものを見つけるエンディングに対応しています。- 「純白と純黒で作られた透明な画像」という言葉が、明暗モードエンディングに対応しています。
- 「左右にスキャンした写真」という言葉が、二次元コードエンディングに対応しています。
- 「6桁の保险庫」という言葉が、最終的なパスワードの組み合わせに対応しています。
多くの日常的な会話の中に手がかりを隠すのは、あなたの忍耐と情報抽出能力を試すためです。どの言葉も役に立つわけではありませんが、本当に役立つ言葉は後のエンディングで実現します。
ps:シナリオ内の373520は罠です。
第3.1関:支線ゲーム:数字を推測
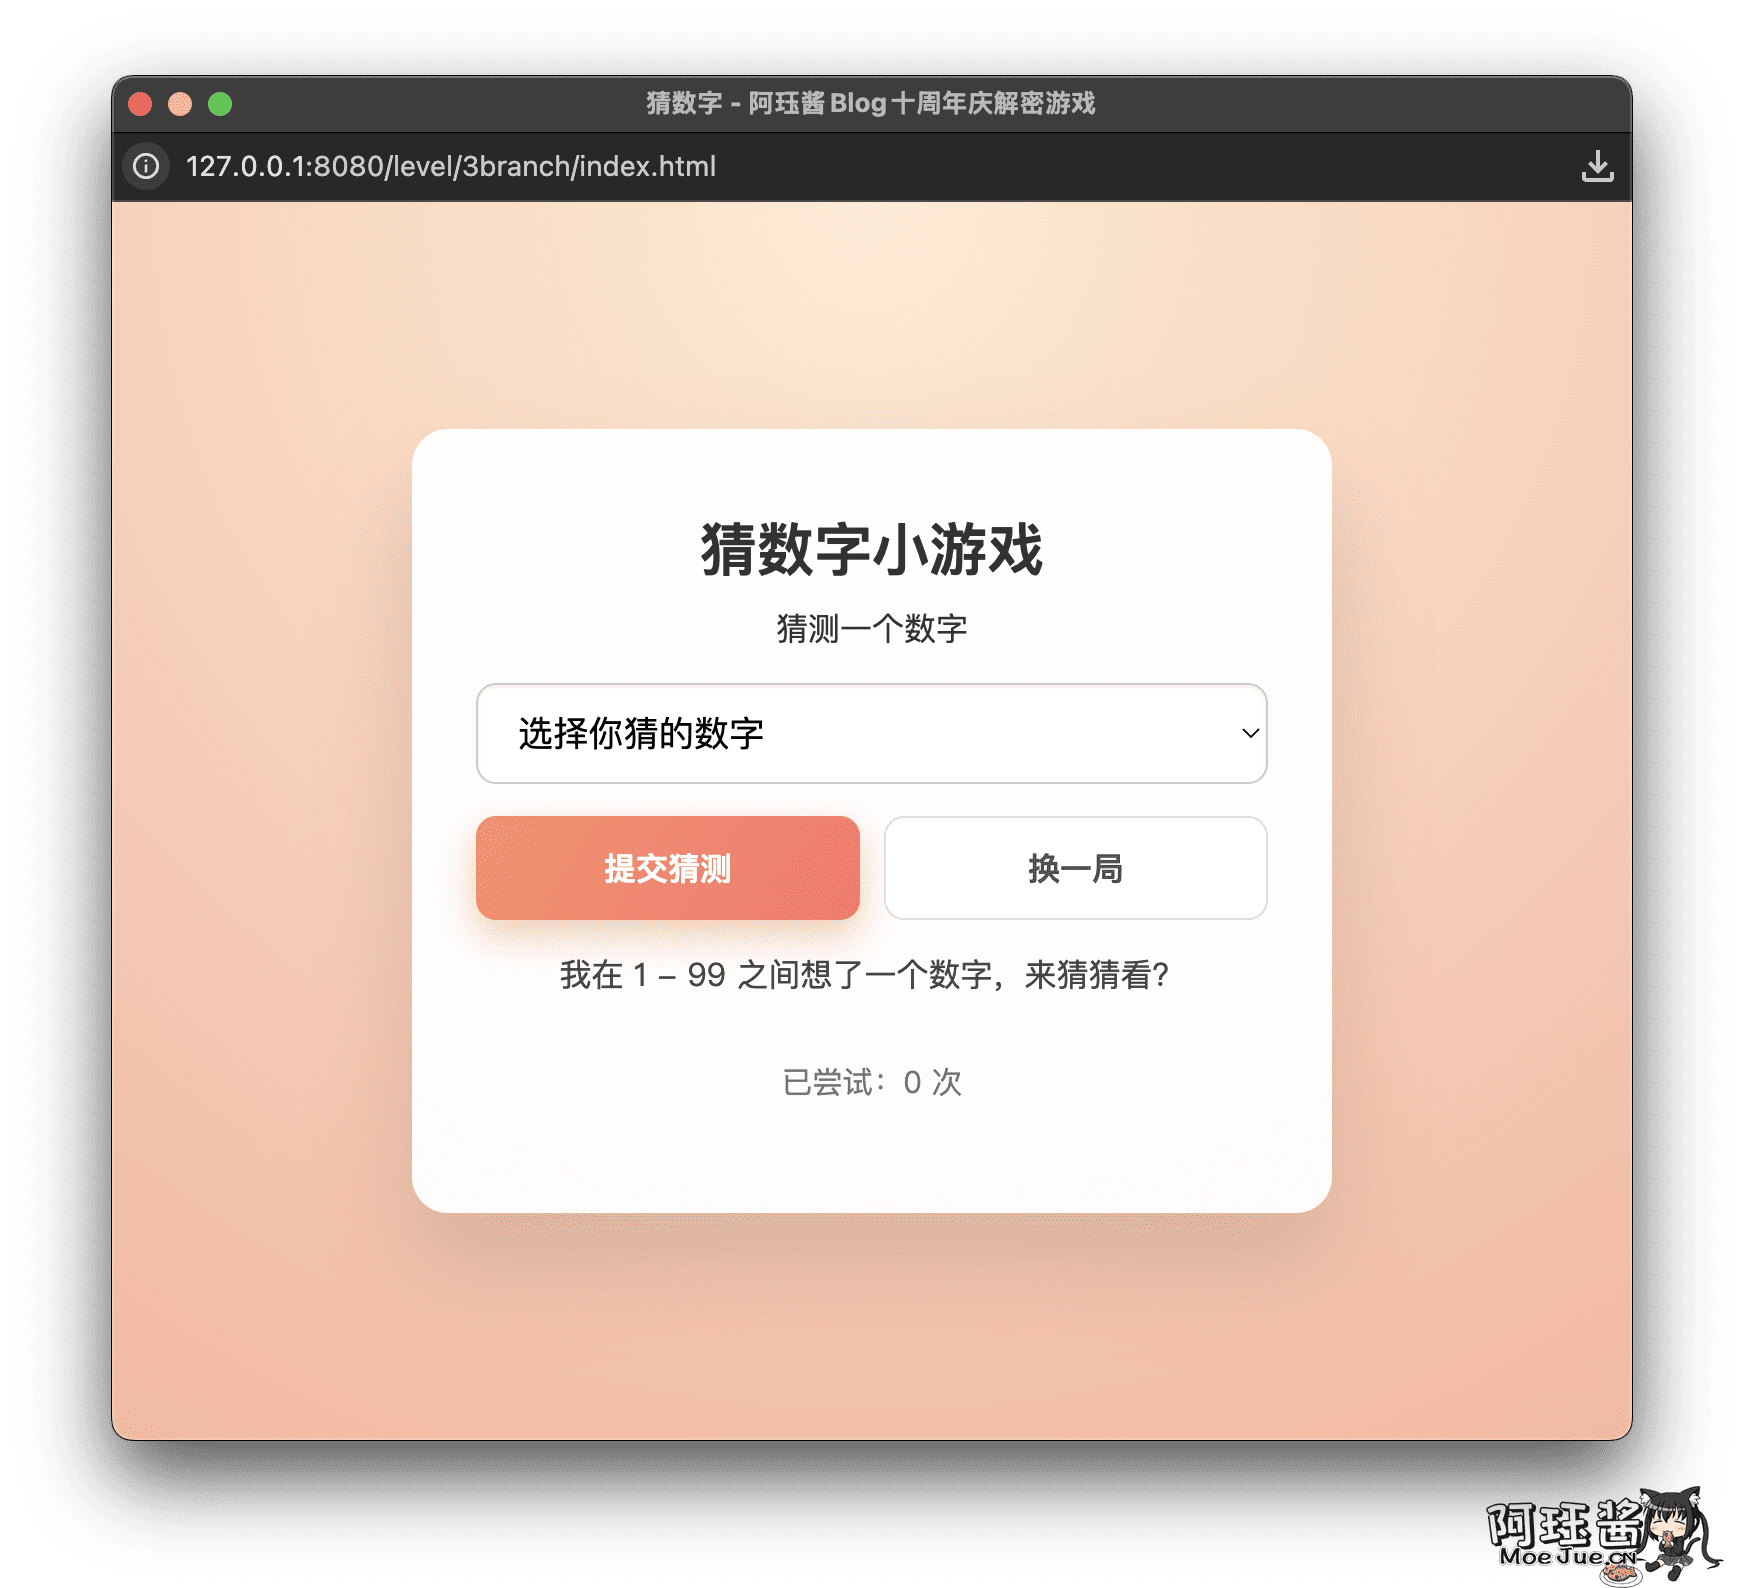
支線ゲームは1から99までのランダムな数字を生成し、ページのドロップダウンリストは操作後に再打乱されるため、選択プロセスが少し煩雑です。
固定の答えはありません。次の「大きすぎる」または「小さすぎる」のヒントに基づいて少しずつ推測します。正解すると、その数字が最終的なパスワードの一部として保存されます。
第4関:不思議な双重QRコード
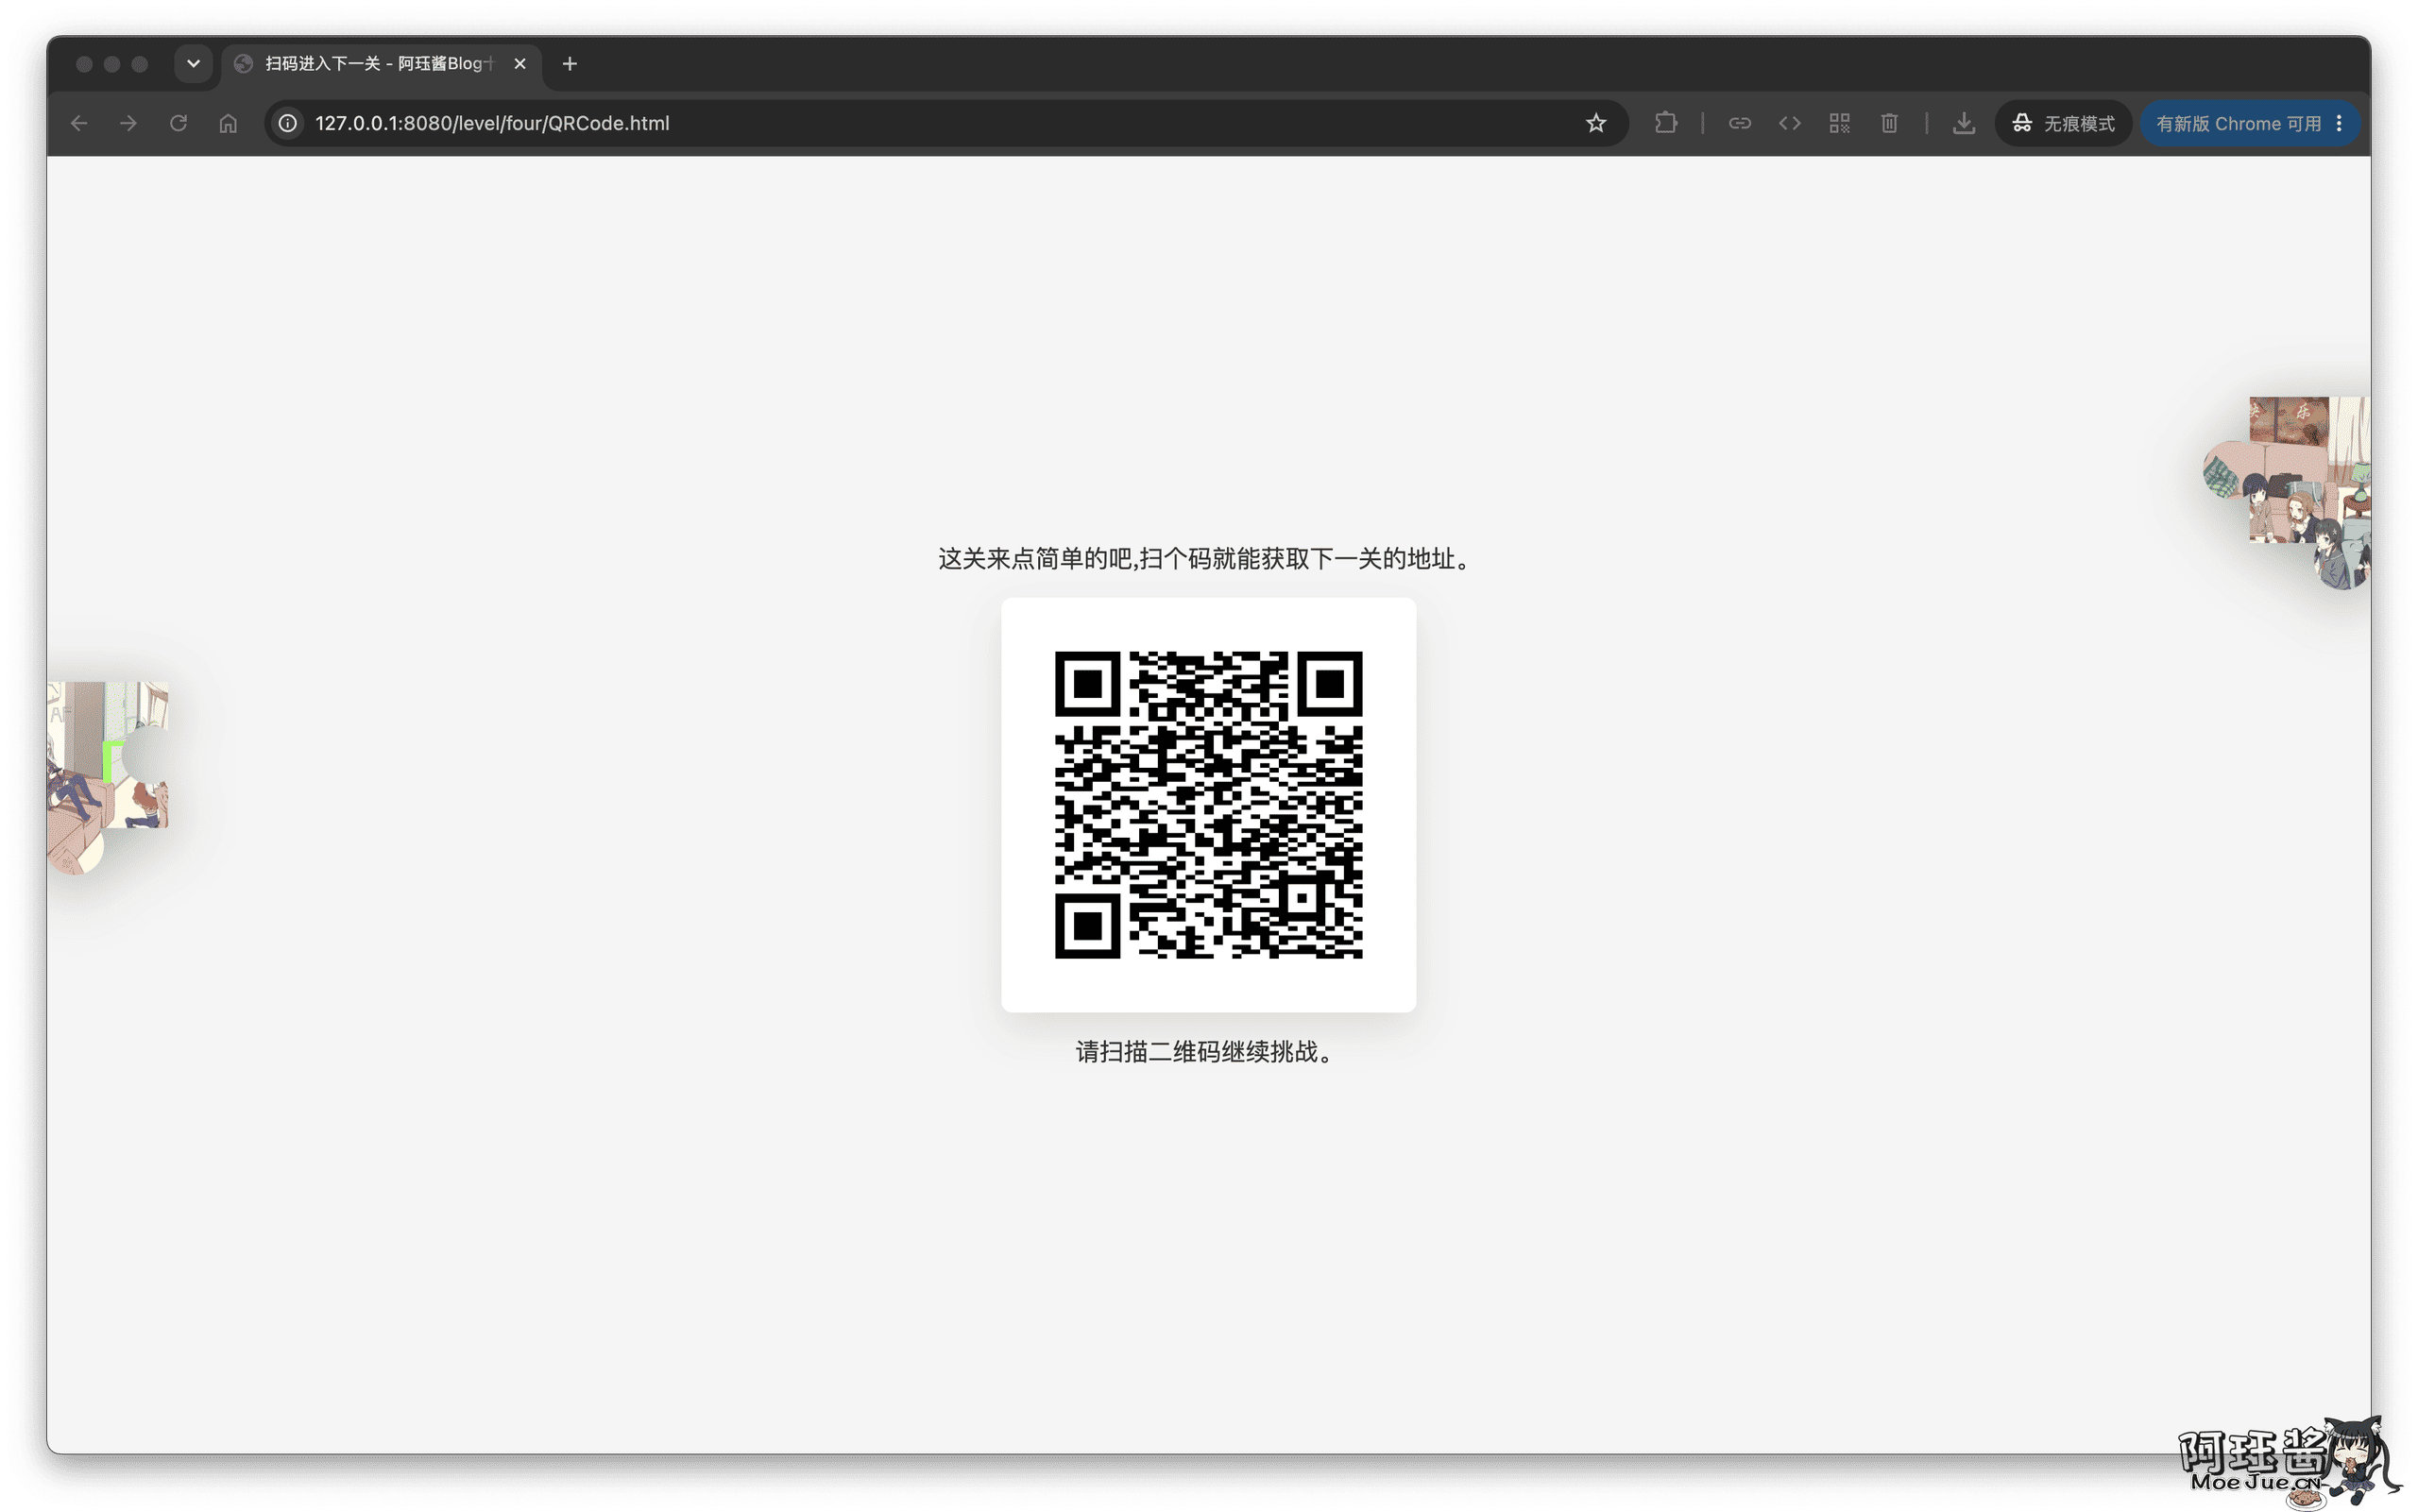
QRコードページに到着したら、スマートフォンやコンピュータのQRコードツールでスキャンします。
しかし、ここが鍵です。これは2つの結果を隠したQRコードです。異なる方向からスキャンすると、異なる結果が得られます。
スキャン結果は次のエンディングのアドレスとパスワードを提供します。ページの両側に浮かぶ画像は収集する必要があります。
第5関:2枚の画像は実際には高坂桐乃
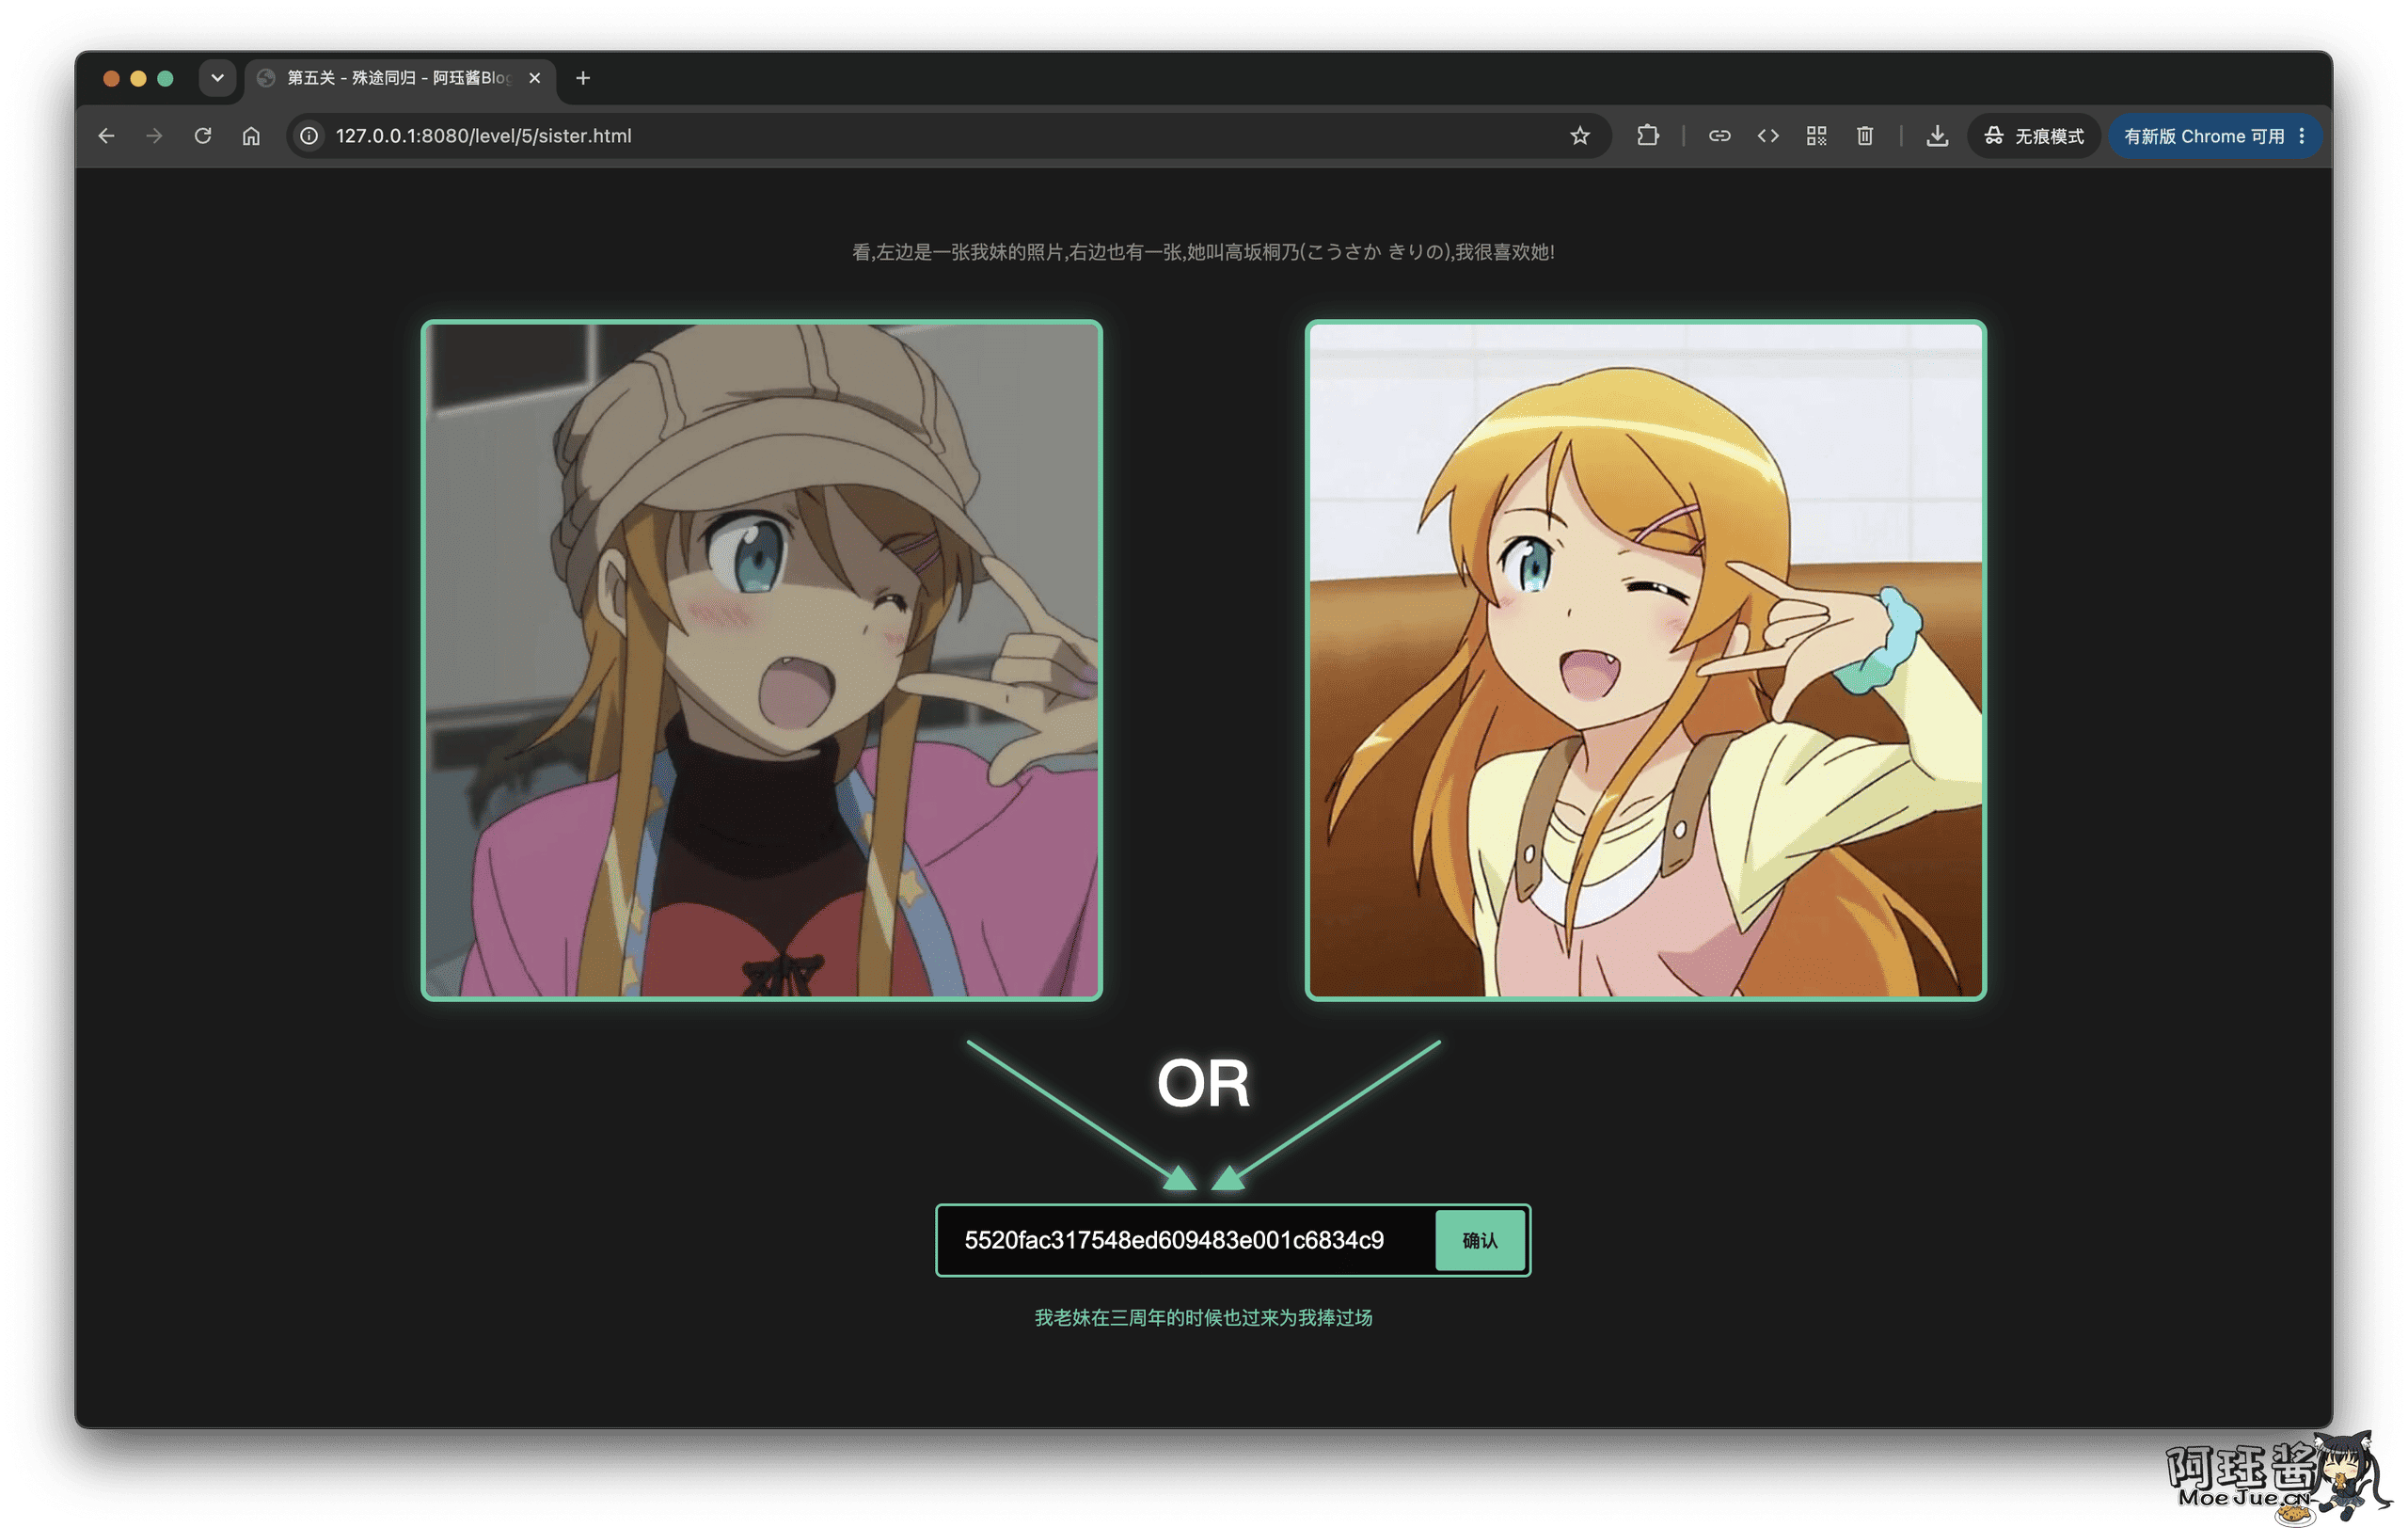
ページには2枚の異なるスタイルの高坂桐乃の画像があります。質問は2枚の画像の共通点ですが、実際には同じキャラクター:高坂桐乃を指しています。これは単にキャラクターを認識するだけではなく、MD5値(md5が重複できるとは思わなかったでしょう)を提出します。
第6関:アルバム、明暗モードとCookie
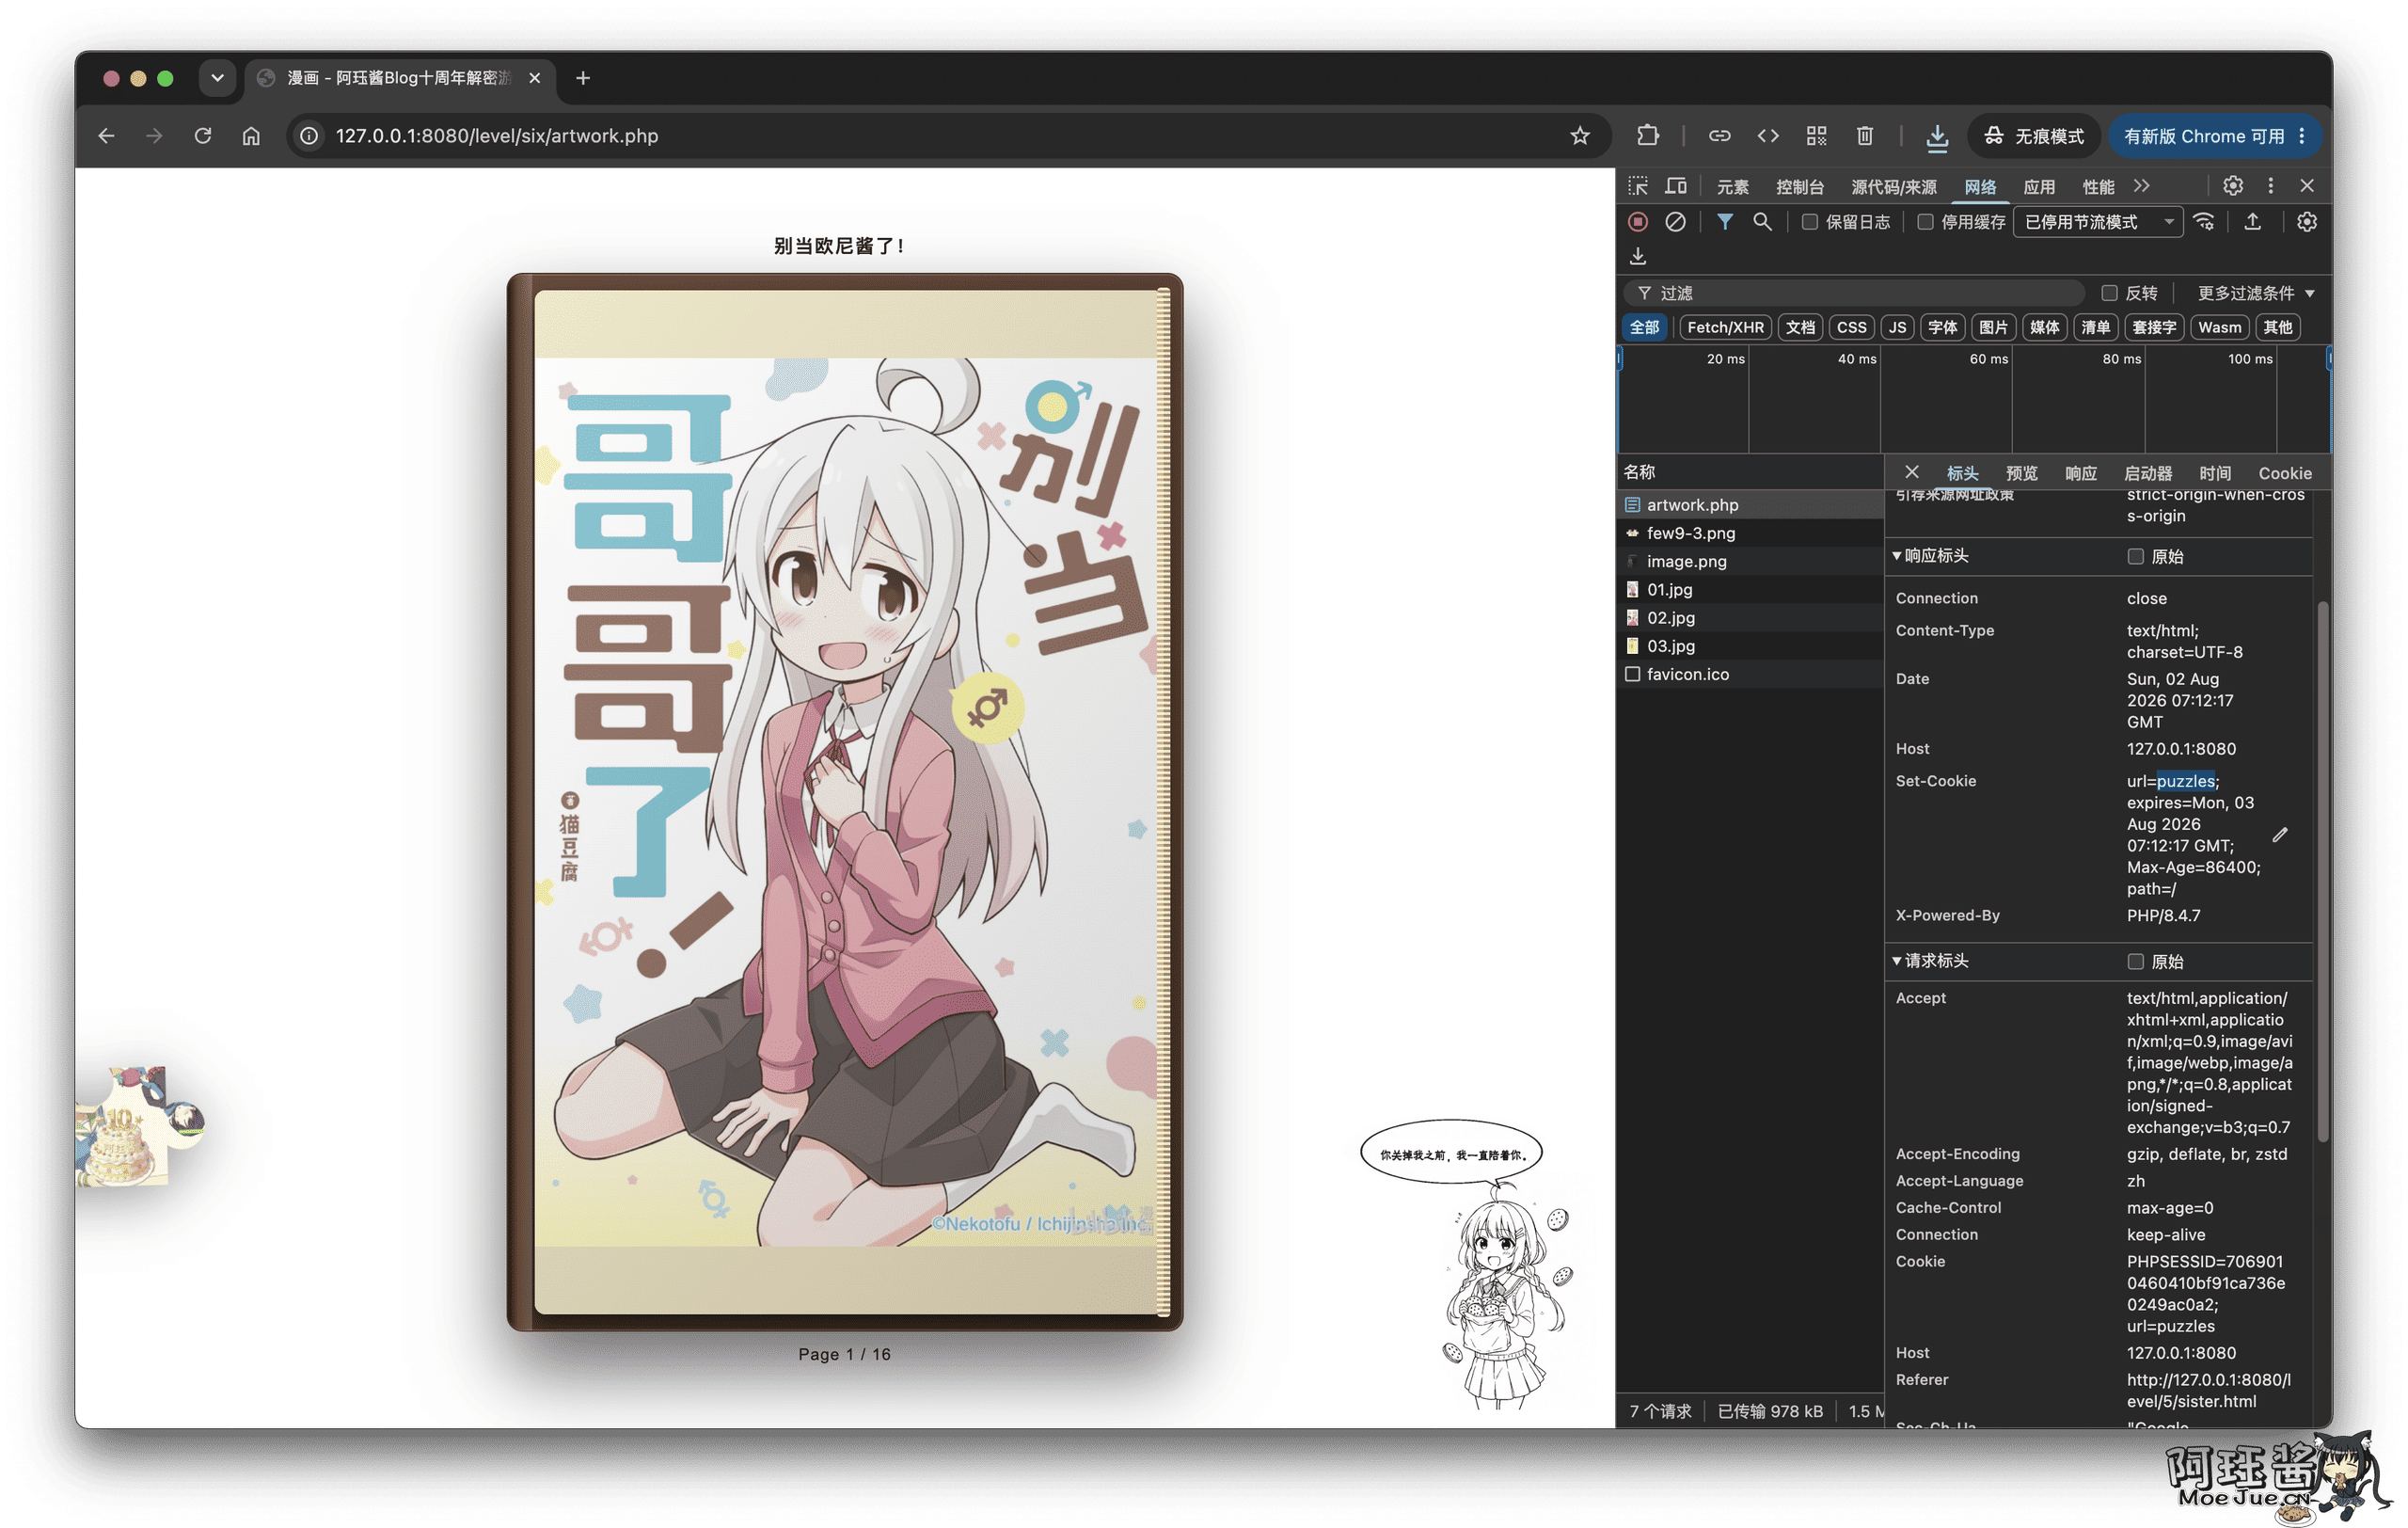
このエンディングは表面的にページをめくることができる漫画のアルバムですが、左右の装飾は明暗モードに応じて変化します。重要なのは漫画を完全に読むことではなく、ページのヒントに注意を払い、ブラウザのダークモードとライトモードを切り替えることです。
次のヒントを得ます:「私はサーバーに住んでいません。あなたの心に住んでいません。」「あなたが私をオフにする前に、私はあなたと一緒にいました。」
次に、ブラウザのApplicationやStorageの開発者ツールを開き、現在のサイトのCookiesを確認します。以下のようなものが見つかります:
url=puzzles
これを次のエンディングのパスに組み合わせます:
/level/puzzles/index.html
第7関:一路拾ったピースを組み立てる
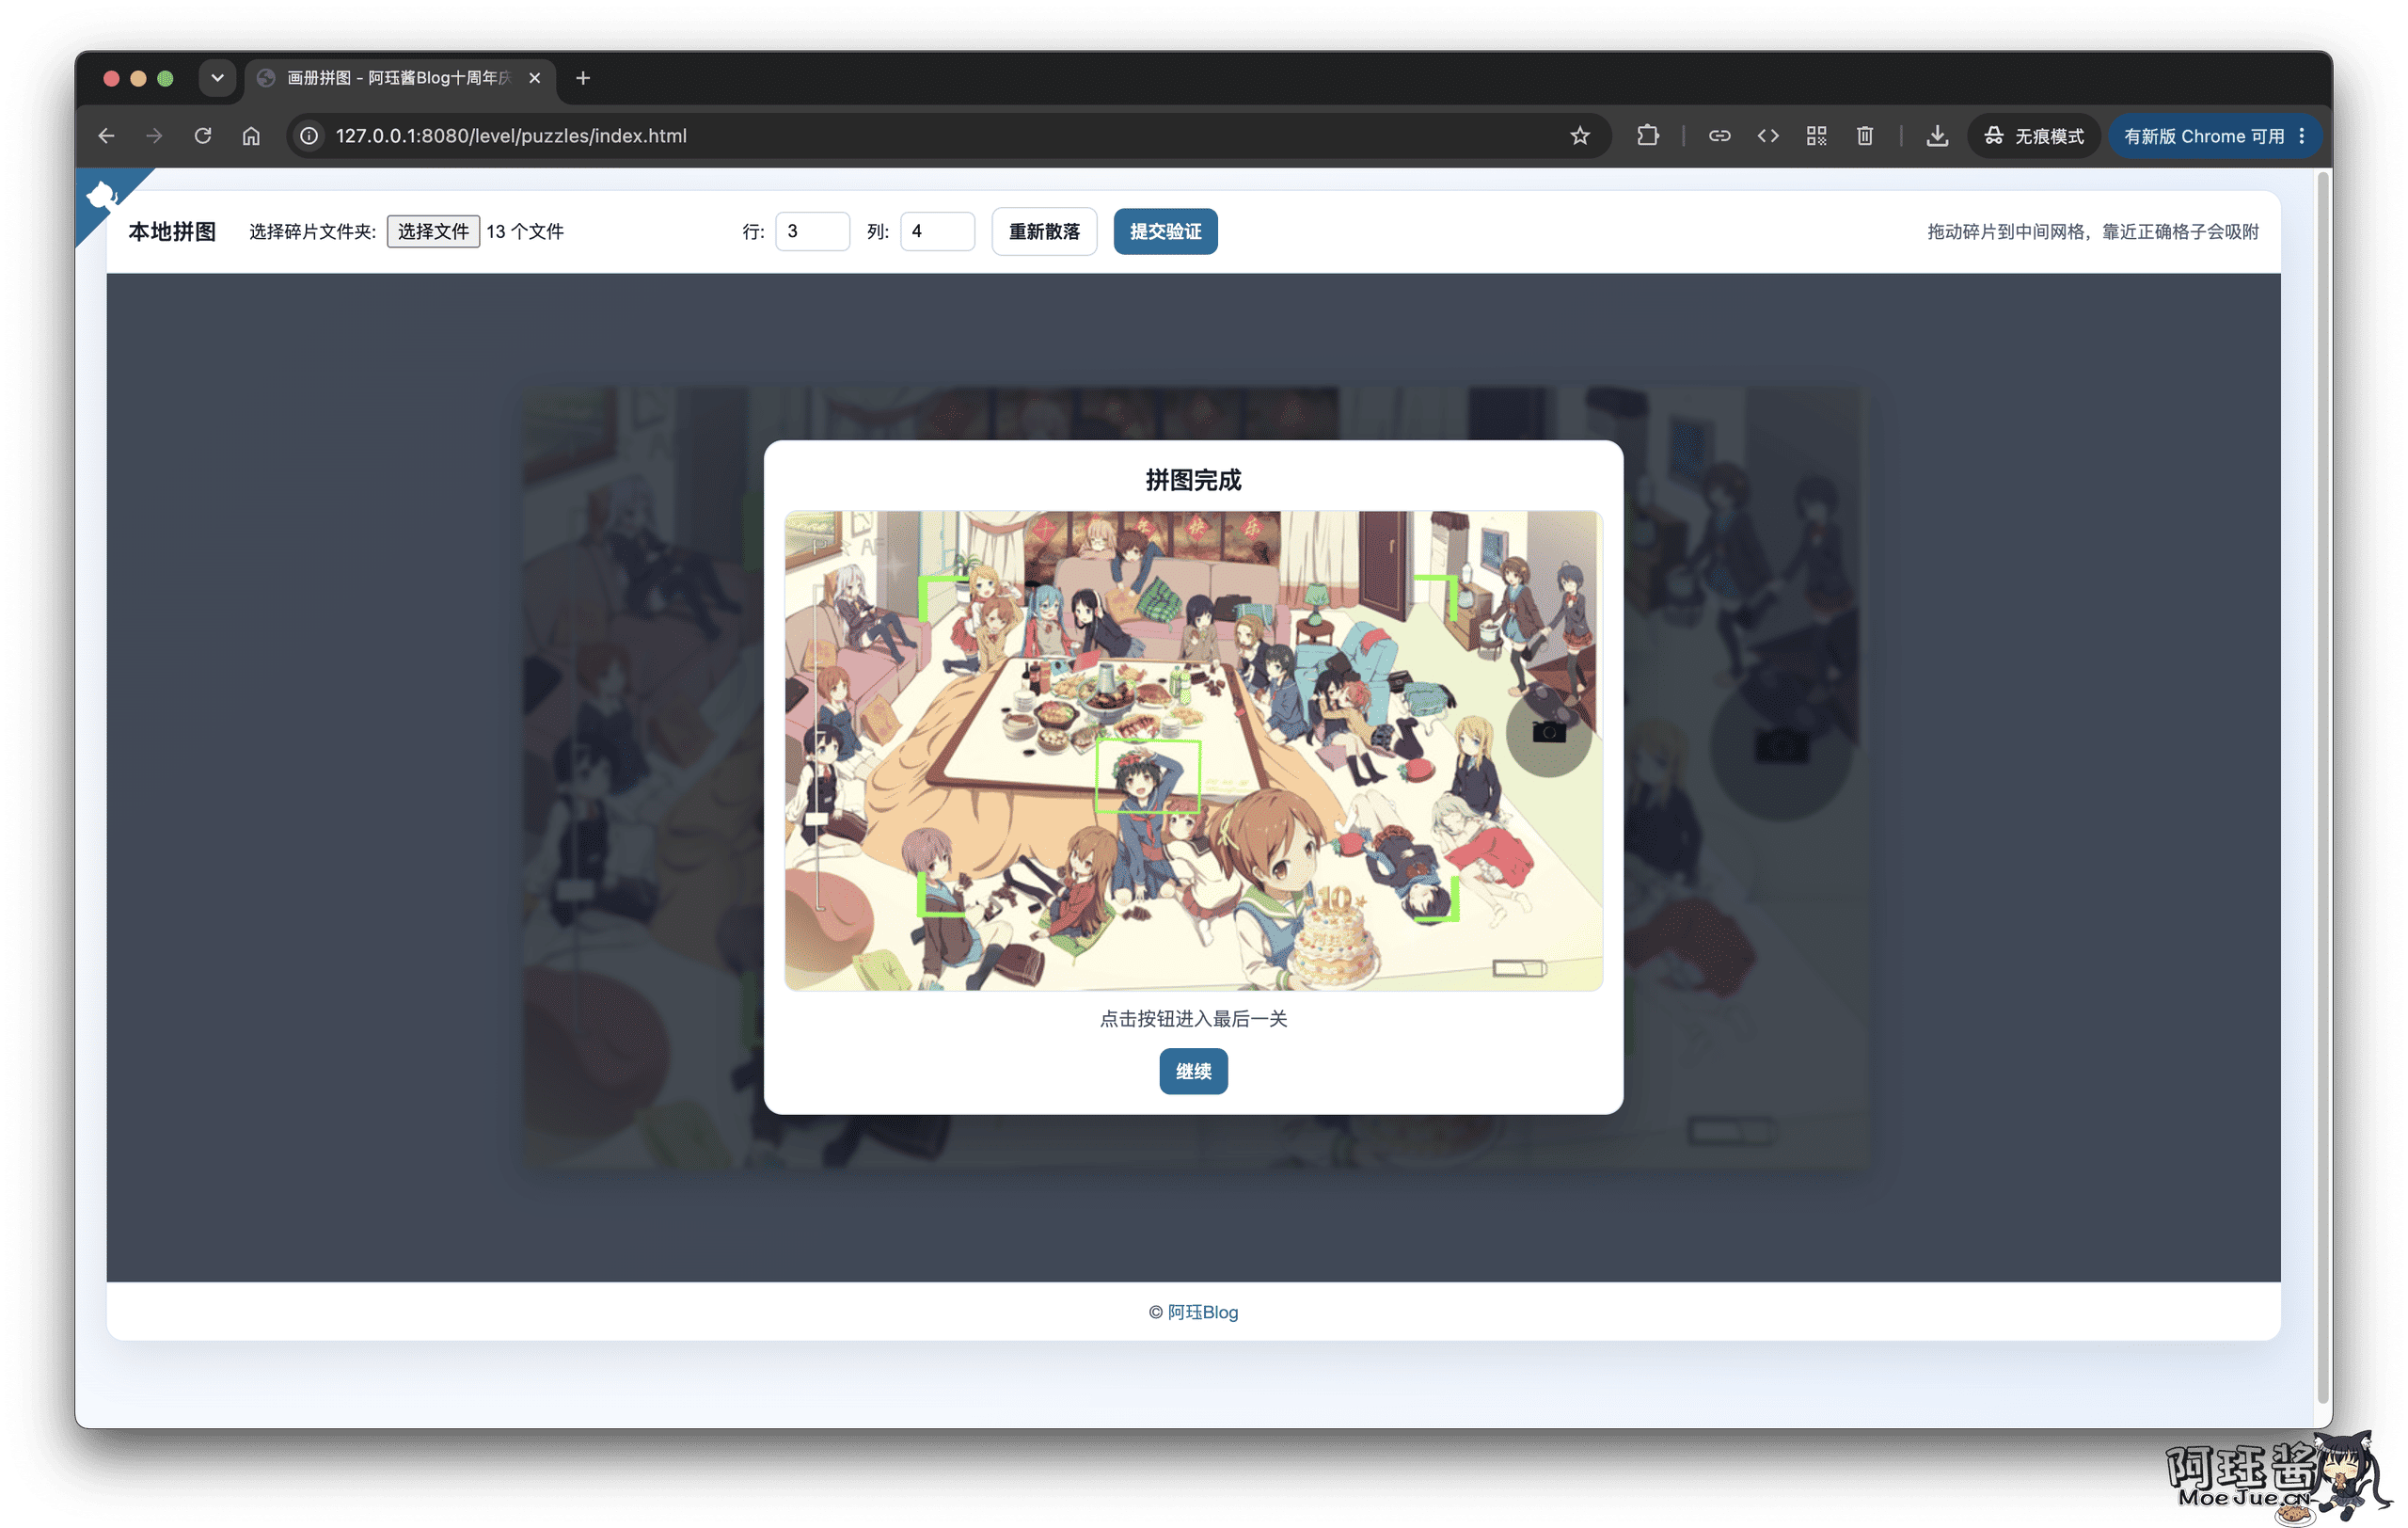
パズルページでは、前のエンディングで手に入れたピースをすべて集める必要があります。ピースを集めると、中央のグリッドにドラッグします。
これが完了するだけでなく、ページは各画像ファイルのSHA-256を計算し、それをサーバーに検証するため、似た画像を簡単に置き換えることはできません。パズルが成功すると、最終的な保险庫に進みます。
最終エンディング:保险庫
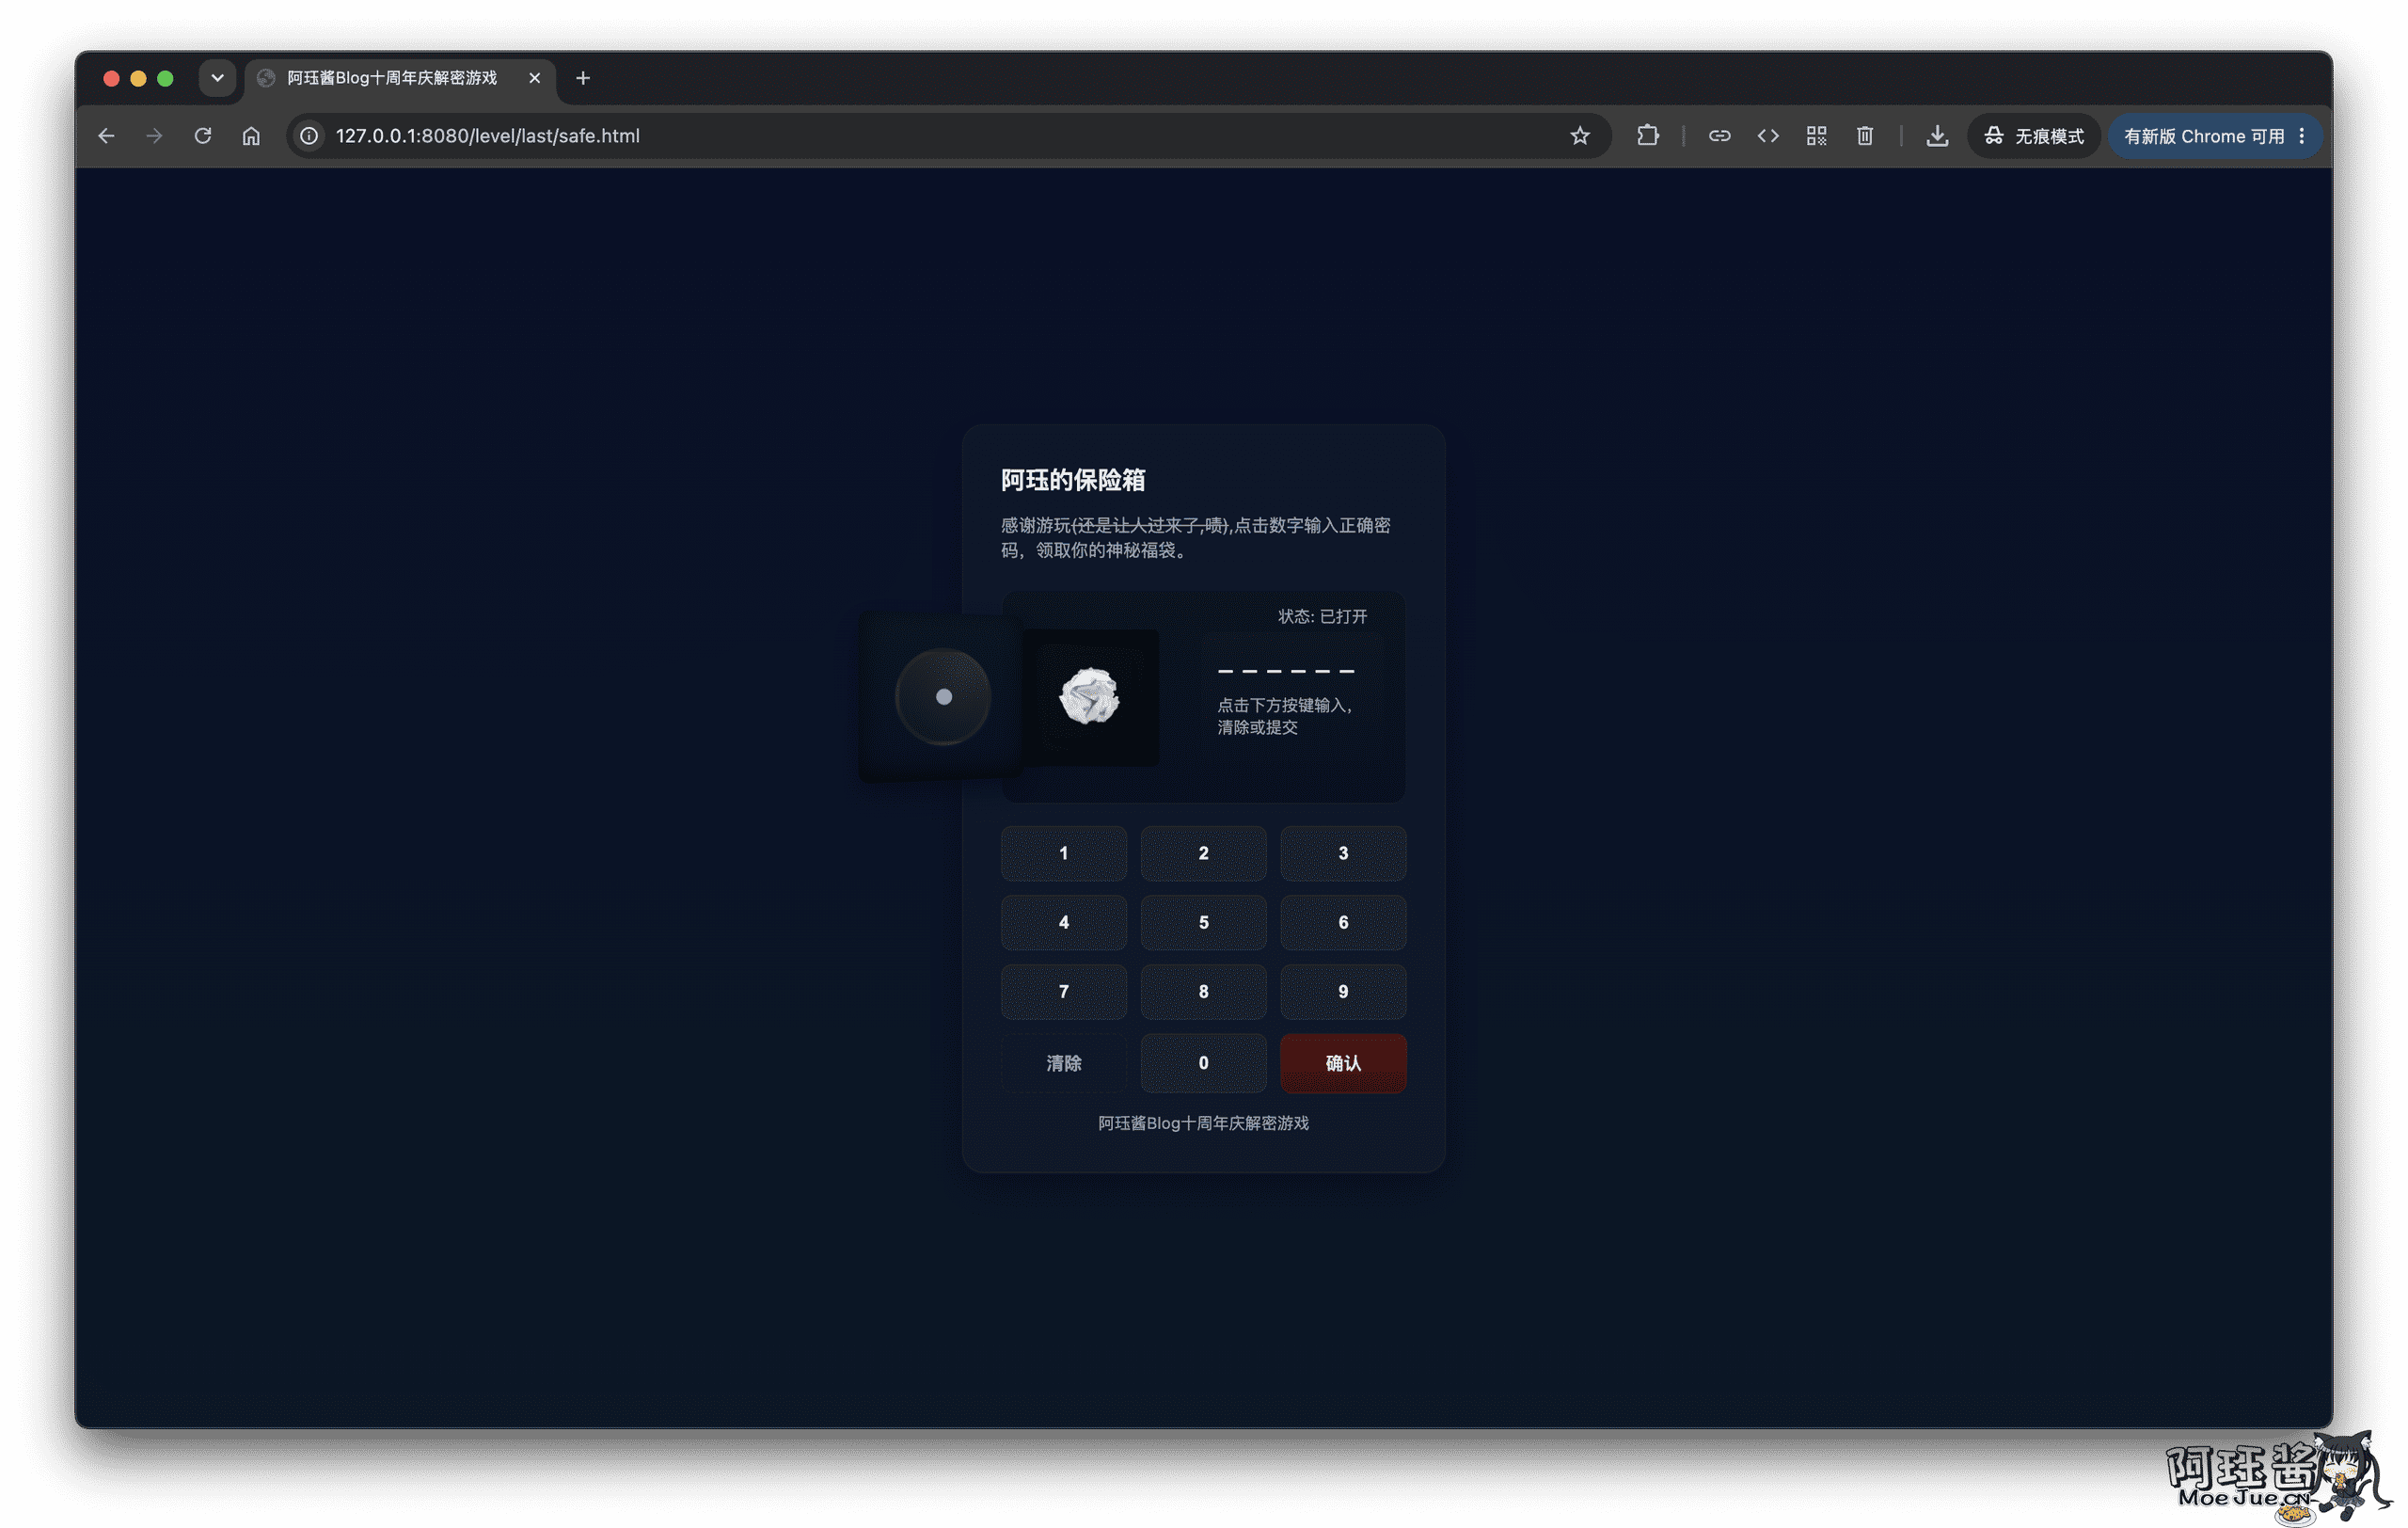
最終的なパスワードは、誰もが同じ固定答案ではない動的に生成されたものです。このデザインは、固定答案をコピーするのを避け、前のエンディングで収集した手がかりを実際に結びつけることを目的としています:
ログイン時の2桁の動的な数字 + 数字を推測した答案 + 69
ログイン時に保存された2桁の数字はブラウザの指紋から来ており、数字を推測したエンディングの答案是ランダムに生成されたもので、最後の 69 はQRコードから来ています。
保险庫を開けると、中の紙切れをクリックすると、最終的な感謝ページに進みます(とても心配りにあなたのログインユーザー名を使用しています)そして、クーポンコードが生成されます。
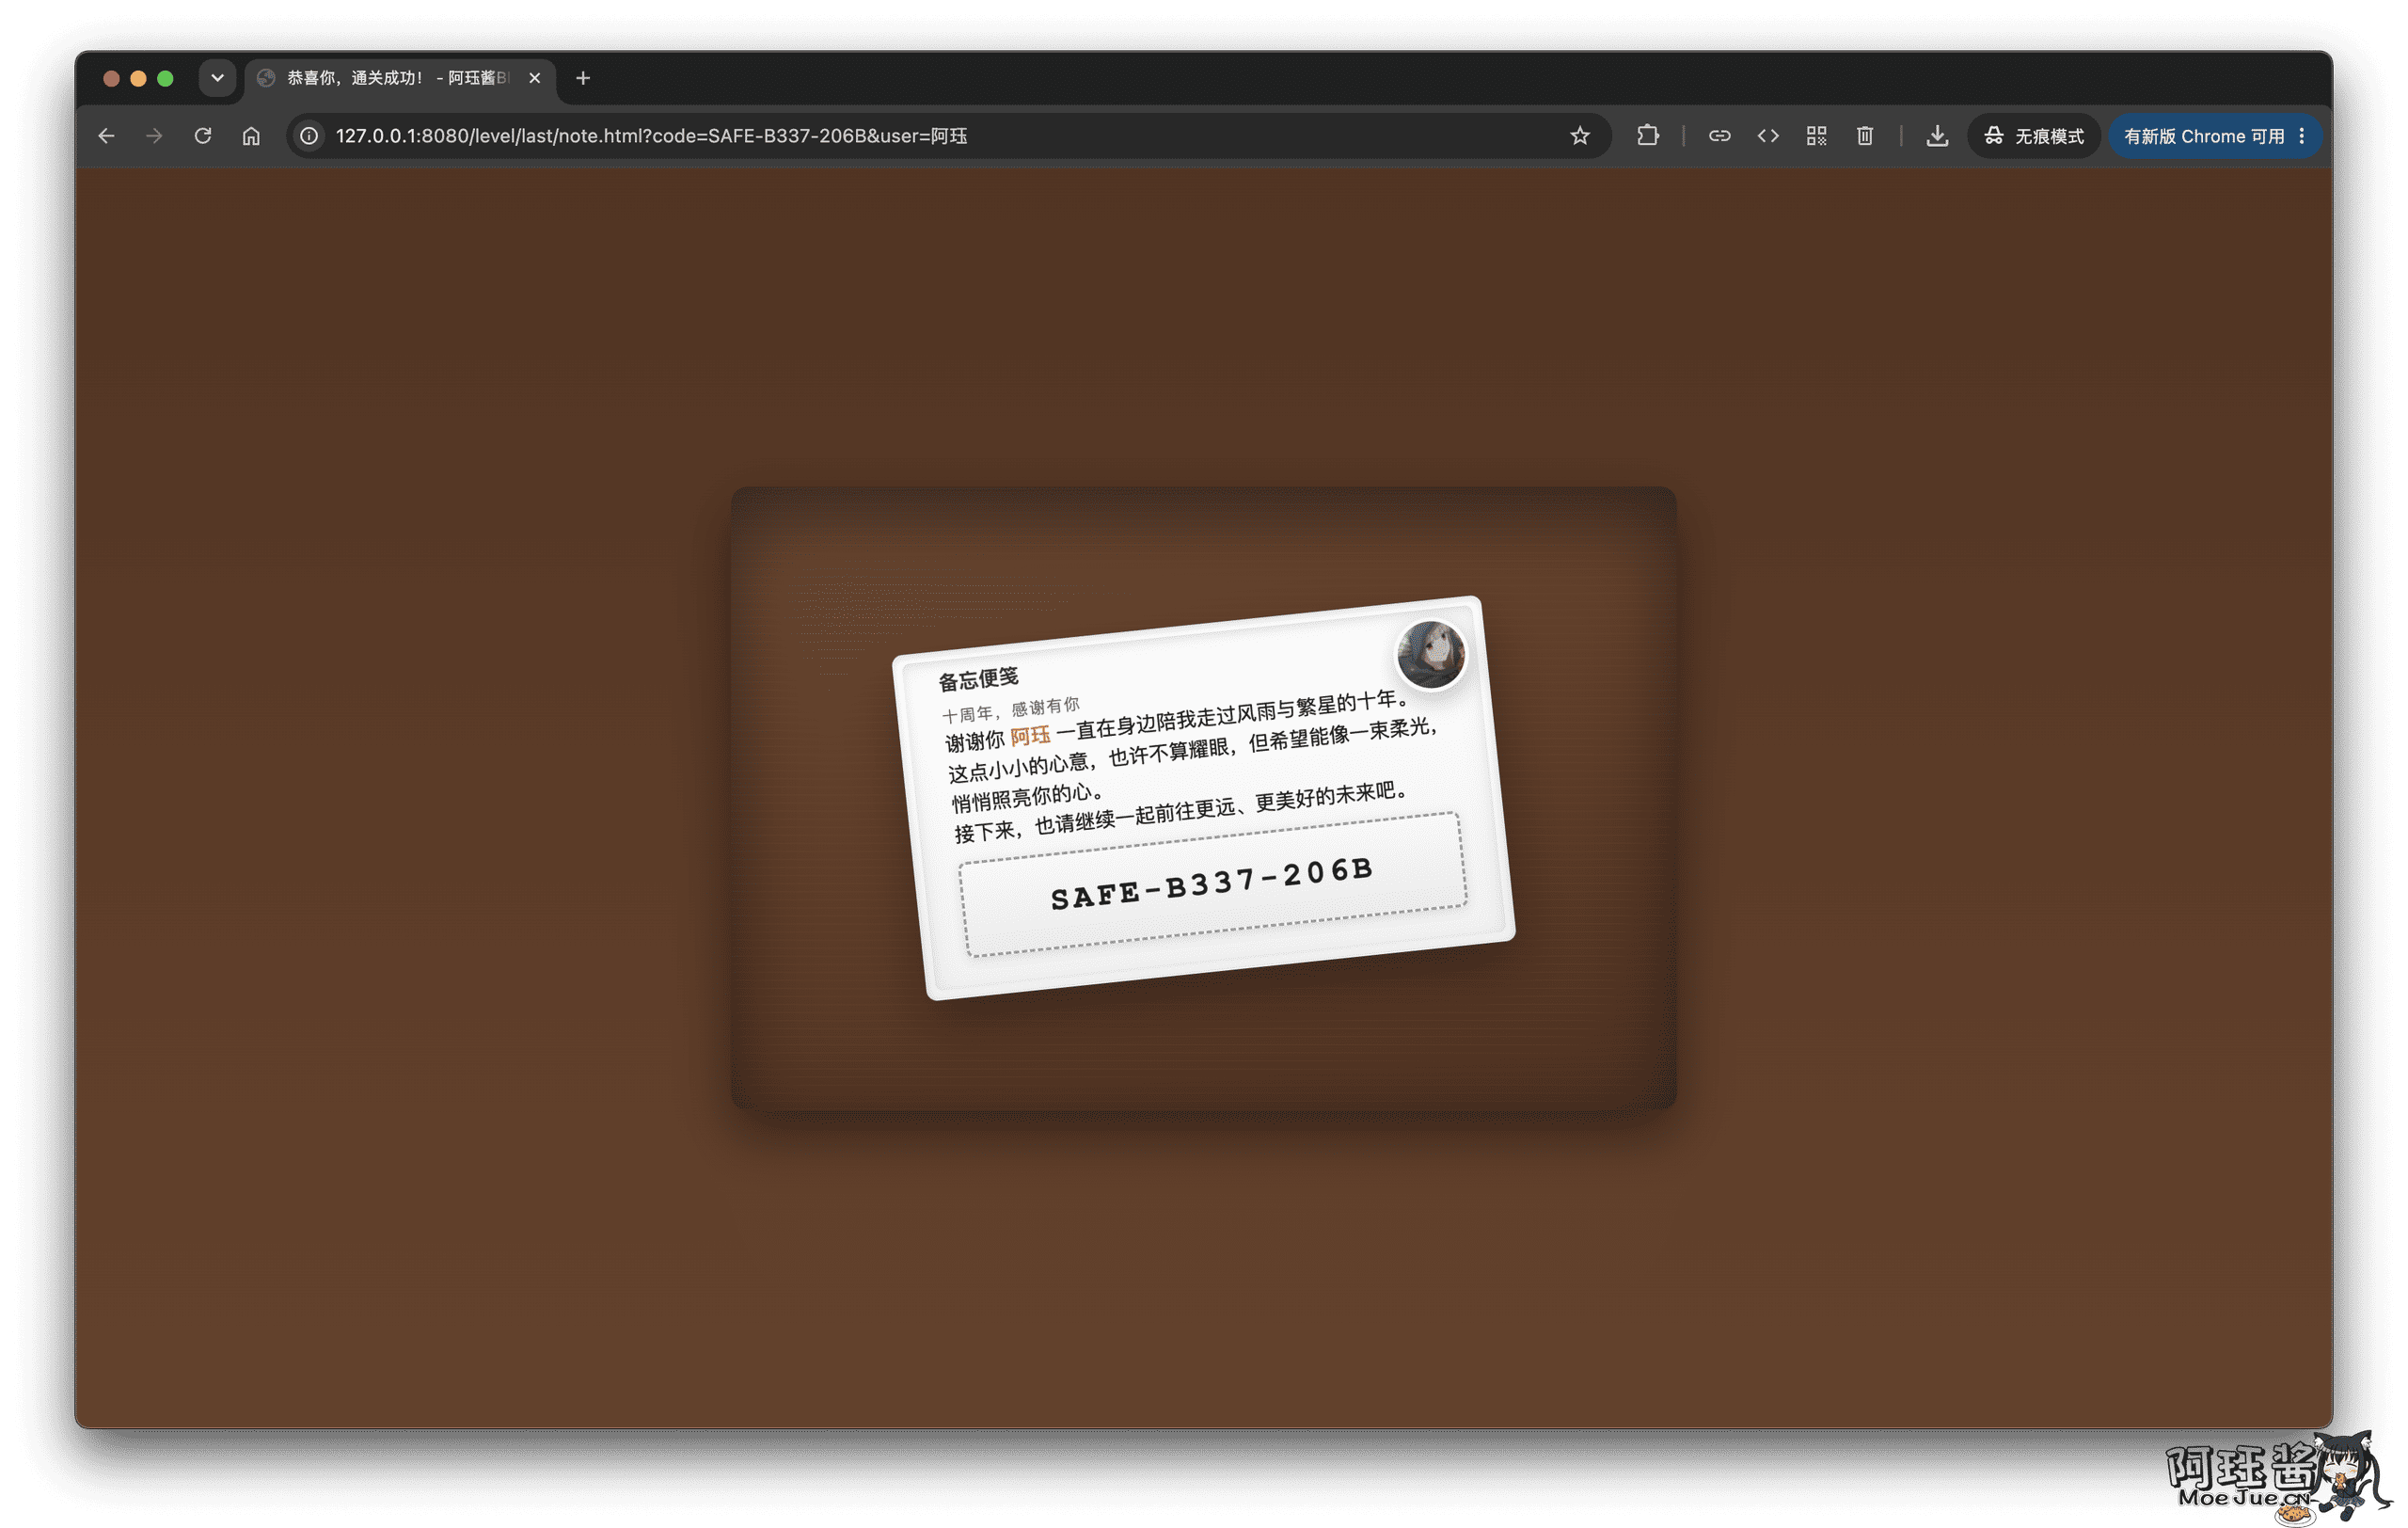
それでは、あなたのクーポンコードを持って、あなたの宝物を引き換えましょう。
最後に
この活動のエンディングは特別な専門的な暗号学に特化するわけではありません。私が普段ブラウザで見る奇妙なものを道具として使うだけです。
各エンディングは難しくありませんが、それらが連結すると、プレイヤーは常に新しい考え方を必要とします。前のエンディングでは画像を調整し、次のエンディングではコントロールタブを見て、次のエンディングではPDFを解凍し、最後に収集したピースを保存する必要があります。
コードと素材も公開されています。学び、改造、またはあなた自身のウェブページ解密ゲームを作成するために使ってください:
iAJue/MoeJueBlogAnniversaryGames
プロジェクトはHTML、CSS、ネイティブJavaScript、PHPを使用して実装されており、大きなフレームワークを使用していません。特定のエンディングがどのように実装されているかを確認するには、ソースコードを見る方がはるかに明確です。